Доверие и сигурност
Безопасно за сканиране
Всеки код на AriaQR се проверява, може да бъде докладван и има публична страница, която всеки може да отвори, преди да му се довери.
Поставете линка, който кодът отваря, или само частта след aqr.li/.
Проверка на код
Безопасен ли е този код за сканиране?
Активен и без отбелязване
Отваря
brand.com
Потвърден домейн: brand.comПроверка за сигурност
Проверен днес
Проверява се три пъти
Чрез Google Safe Browsing при създаване на кода, при всяка промяна на линка му и всеки ден след това.
Всеки може да докладва код
Всяко предупреждение и всяка страница за проверка има линк за доклад. Трима различни души слагат кратък линк или безплатен код зад предупреждение, докато го прегледаме.
Този линк е блокиран
Проверете, преди да продължите
Лошият линк спира
Безплатните кодове и безплатните кратки линкове, които са в списъка на Safe Browsing, се блокират. Код в платен акаунт, вече отпечатан на меню или опаковка, показва предупреждение, а собственикът му получава веднага имейл. Предупреждението изчезва, щом сайтът е чист.
Служебен имейл
jane@brand.com
Таг на сайта
<meta …>
DNS запис
TXT ariaqr-verify
Потвърдени домейни
Марките доказват, че притежават уебсайта си. Кодовете им показват доказания домейн, а не име, въведено от някого. Потвърдете своя
Отпечатайте знака
Собствениците изтеглят знак за всеки активен код и го отпечатват до кода. Той отвежда хората към страницата за проверка на кода, която винаги показва текущото състояние.
Преди да сканирате какъвто и да е код
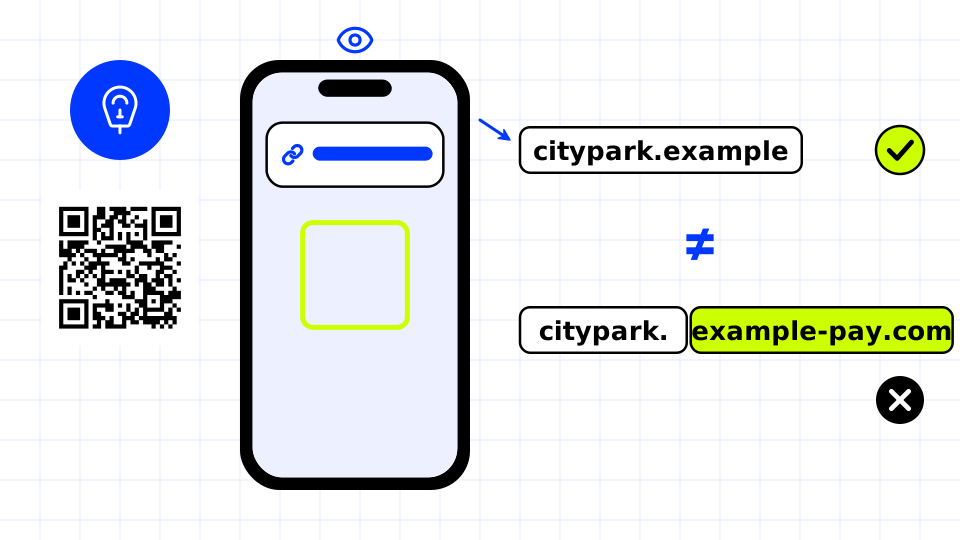
Прочетете адреса, преди да го отворите.
Научете повече →
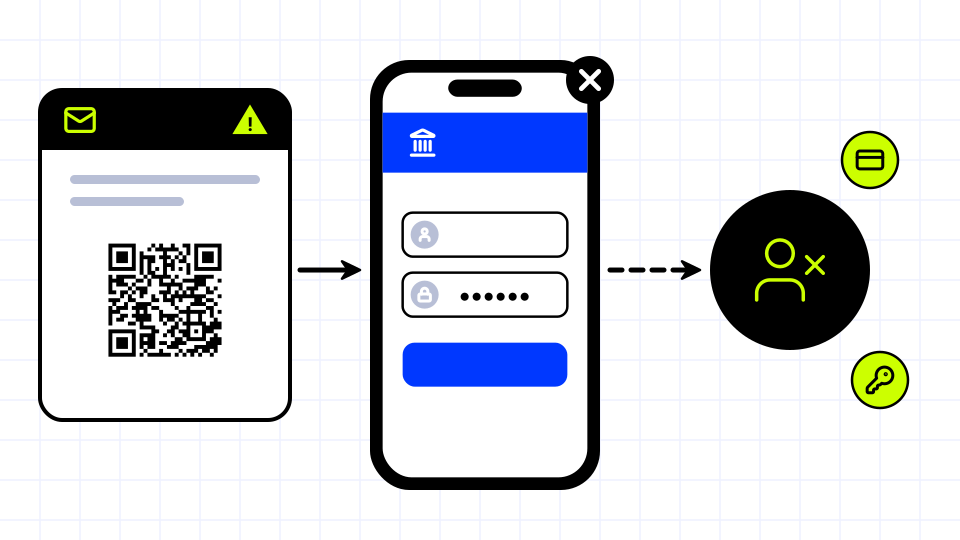
Кодовете в имейли, които искат да влезете в профила си, са класическата уловка.
Научете повече →
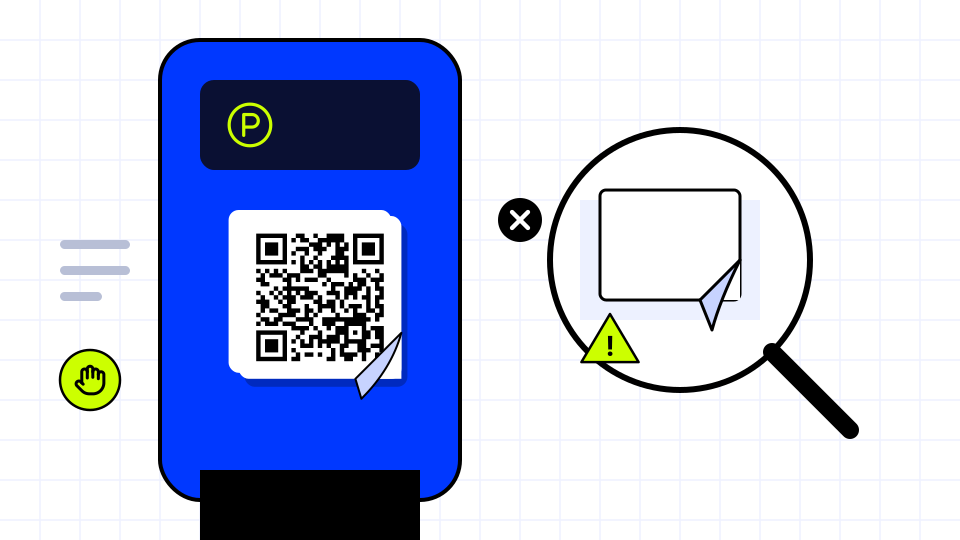
Стикер върху отпечатан код е предупредителен знак.
Научете повече →
Правилата изцяло
- Адрес, който е в списъка на Google Safe Browsing, не може да се използва при създаване или редактиране на код.
- Дестинациите на активните кодове се проверяват отново всеки ден. Безплатните кодове и безплатните кратки линкове, които се появят в Safe Browsing, се блокират; кодовете в платени акаунти показват предупреждение, собственикът им получава имейл, а предупреждението изчезва, когато Safe Browsing вече не посочва сайта или когато собственикът насочи кода към безопасно място.
- Всеки човек се брои веднъж за код. Докладите за платени кодове винаги отиват при човек, така че никой не може да изключи отпечатания код на дадена фирма, като го докладва.
- Човек чете всеки доклад в срок от два работни дни; ясен случай на фишинг или зловреден софтуер обикновено се обработва за часове.
- Код, който сме прегледали и изчистили, не може да бъде поставян отново зад предупреждение чрез доклади в продължение на 30 дни.
- Домейните се доказват със служебен имейл на домейна (публичните и временните имейли не се броят), с таг или файл на уебсайта или с DNS TXT запис. Адреси на споделен хостинг не могат да бъдат потвърдени. Доказателството се търси всеки ден; ако липсва 14 дни, значката се премахва.
- Страницата за проверка никога не показва чий е акаунтът.
- Фишингът, зловредният софтуер, измамите и представянето за друг са забранени: допустима употреба. Проблеми със сигурността на самия AriaQR: сигурност. Докладване на код: доклад.
Прочетете повече: QR code phishing in 2026: how to tell a safe code from a fake
Език: Български
Език
- English
- Español
- Português
- Français
- Deutsch
- Italiano
- Nederlands
- Polski
- Türkçe
- Русский
- Українська
- العربية
- فارسی
- עברית
- اردو
- हिन्दी
- বাংলা
- தமிழ்
- తెలుగు
- मराठी
- ગુજરાતી
- ಕನ್ನಡ
- മലയാളം
- Bahasa Indonesia
- Bahasa Melayu
- Tiếng Việt
- ไทย
- Filipino
- 日本語
- 한국어
- 简体中文
- 繁體中文
- Svenska
- Dansk
- Norsk
- Suomi
- Čeština
- Română
- Magyar
- Ελληνικά
- Slovenčina
- Slovenščina
- Hrvatski
- Srpski
- Български
- Lietuvių
- Latviešu
- Eesti
- Kiswahili