വിശ്വാസവും സുരക്ഷയും
സ്കാൻ ചെയ്യാൻ സുരക്ഷിതം
ഓരോ AriaQR കോഡും പരിശോധിക്കുന്നു, അതിനെക്കുറിച്ച് റിപ്പോർട്ട് ചെയ്യാം, വിശ്വസിക്കുംമുമ്പ് ആർക്കും തുറക്കാവുന്ന പൊതു പേജും അതിനുണ്ട്.
കോഡ് തുറക്കുന്ന ലിങ്ക് ഒട്ടിക്കൂ, അല്ലെങ്കിൽ aqr.li/ ന് ശേഷമുള്ള ഭാഗം മാത്രം.
കോഡ് പരിശോധന
ഈ കോഡ് സ്കാൻ ചെയ്യാൻ സുരക്ഷിതമാണോ?
സജീവം, ഫ്ലാഗ് ചെയ്തിട്ടില്ല
ഇത് തുറക്കുന്നത്
brand.com
സ്ഥിരീകരിച്ച ഡൊമെയ്ൻ: brand.comസുരക്ഷാ പരിശോധന
ഇന്ന് പരിശോധിച്ചു
മൂന്നുതവണ പരിശോധന
Google Safe Browsing-നെതിരെ: കോഡ് ഉണ്ടാക്കുമ്പോൾ, ലിങ്ക് മാറുമ്പോഴെല്ലാം, അതിനുശേഷം ദിവസവും.
ആർക്കും ഒരു കോഡിനെക്കുറിച്ച് റിപ്പോർട്ട് ചെയ്യാം
ഓരോ മുന്നറിയിപ്പിലും പരിശോധനാ പേജിലും റിപ്പോർട്ട് ലിങ്ക് ഉണ്ട്. മൂന്ന് വ്യത്യസ്ത ആളുകൾ റിപ്പോർട്ട് ചെയ്താൽ, ഞങ്ങൾ അവലോകനം ചെയ്യുംവരെ ചെറിയ ലിങ്കോ സൗജന്യ കോഡോ മുന്നറിയിപ്പിന് പിന്നിൽ വയ്ക്കും.
ഈ ലിങ്ക് ബ്ലോക്ക് ചെയ്തിരിക്കുന്നു
തുടരുംമുമ്പ് പരിശോധിക്കൂ
മോശം ലിങ്ക് നിൽക്കും
Safe Browsing-ൽ വരുന്ന സൗജന്യ കോഡുകളും സൗജന്യ ചെറിയ ലിങ്കുകളും ബ്ലോക്ക് ചെയ്യും. പണമടച്ച അക്കൗണ്ടിലെ കോഡ്, ഇതിനകം മെനുവിലോ പാക്കിലോ അച്ചടിച്ചതാണെങ്കിൽ, മുന്നറിയിപ്പ് കാണിക്കും, അതിന്റെ ഉടമയ്ക്ക് ഉടൻ ഇമെയിൽ അയയ്ക്കും. സൈറ്റ് വൃത്തിയായാൽ മുന്നറിയിപ്പ് മാറും.
വർക്ക് ഇമെയിൽ
jane@brand.com
വെബ്സൈറ്റ് ടാഗ്
<meta …>
DNS റെക്കോർഡ്
TXT ariaqr-verify
സ്ഥിരീകരിച്ച ഡൊമെയ്നുകൾ
ബ്രാൻഡുകൾ തങ്ങളുടെ വെബ്സൈറ്റ് തങ്ങളുടേതാണെന്ന് തെളിയിക്കുന്നു. അപ്പോൾ അവയുടെ കോഡുകൾ ആരോ ടൈപ്പ് ചെയ്ത പേരല്ല, അവ തെളിയിച്ച ഡൊമെയ്ൻ കാണിക്കും. നിങ്ങളുടെ ഡൊമെയ്ൻ സ്ഥിരീകരിക്കൂ
അടയാളം അച്ചടിക്കൂ
ഉടമകൾ ഓരോ സജീവ കോഡിനും ഒരു അടയാളം ഡൗൺലോഡ് ചെയ്ത് കോഡിനടുത്ത് അച്ചടിക്കുന്നു. അത് ആളുകളെ ആ കോഡിന്റെ പരിശോധനാ പേജിലേക്ക് കൊണ്ടുപോകുന്നു, അവിടെ എപ്പോഴും നിലവിലെ അവസ്ഥ കാണാം.
ഏത് കോഡ് സ്കാൻ ചെയ്യുംമുമ്പും
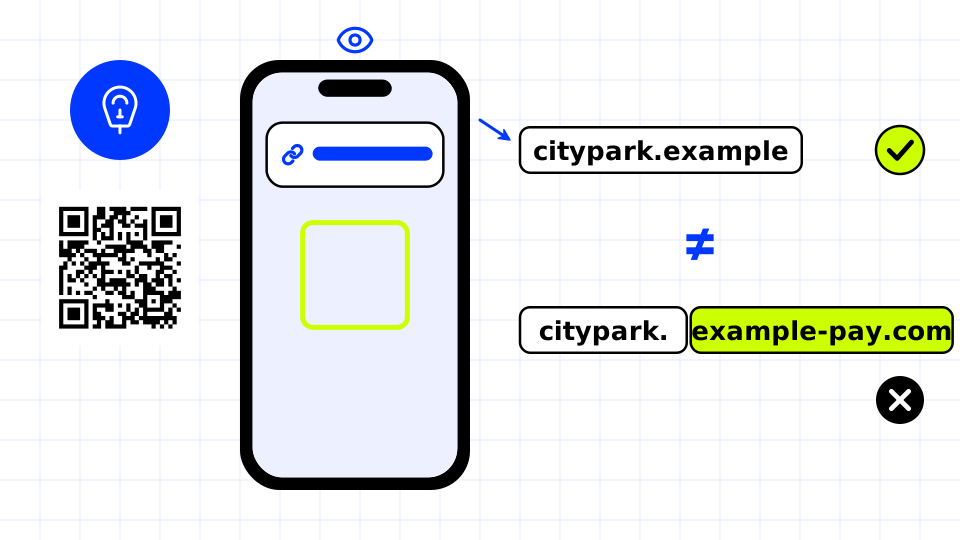
തുറക്കുംമുമ്പ് വിലാസം വായിക്കൂ.
കൂടുതൽ അറിയൂ →
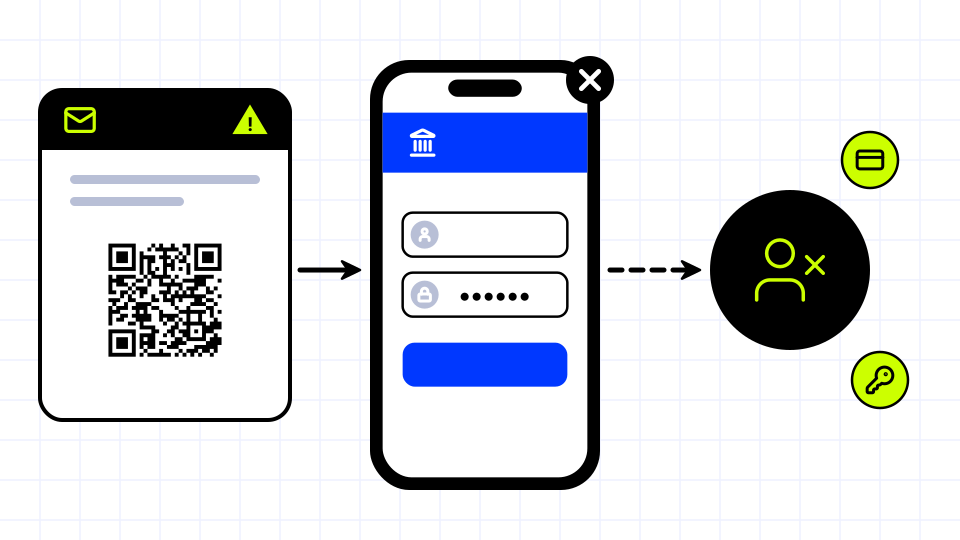
ഇമെയിലിൽ സൈൻ ഇൻ ചെയ്യാൻ പറയുന്ന കോഡുകൾ പഴയ കെണിയാണ്.
കൂടുതൽ അറിയൂ →
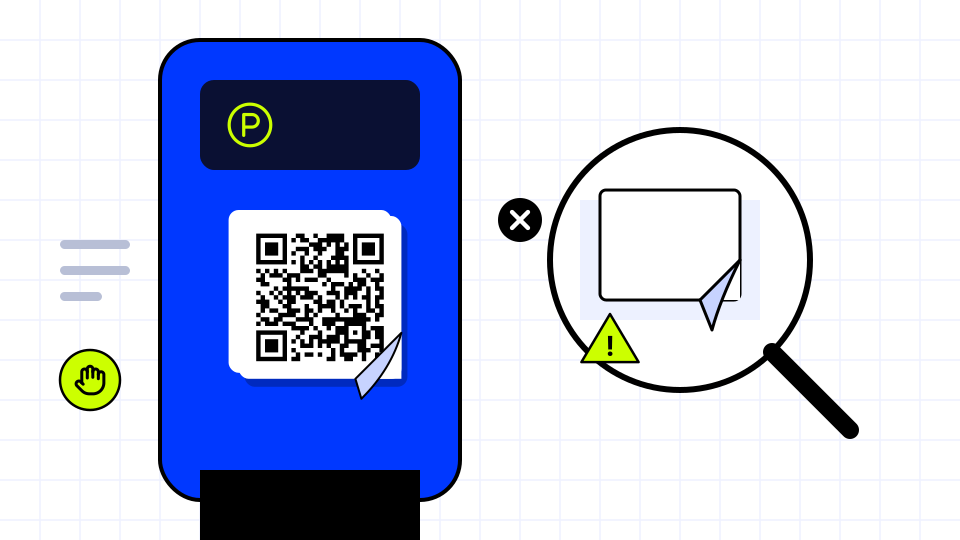
അച്ചടിച്ച കോഡിന് മുകളിൽ ഒട്ടിച്ച സ്റ്റിക്കർ ഒരു മുന്നറിയിപ്പ് സൂചനയാണ്.
കൂടുതൽ അറിയൂ →
മുഴുവൻ നിയമങ്ങൾ
- Google Safe Browsing-ൽ ഉള്ള വിലാസം കോഡ് ഉണ്ടാക്കുമ്പോഴോ തിരുത്തുമ്പോഴോ ഉപയോഗിക്കാനാവില്ല.
- സജീവ കോഡുകളുടെ ലക്ഷ്യസ്ഥാനങ്ങൾ ദിവസവും വീണ്ടും പരിശോധിക്കും. Safe Browsing-ൽ വരുന്ന സൗജന്യ കോഡുകളും സൗജന്യ ചെറിയ ലിങ്കുകളും ബ്ലോക്ക് ചെയ്യും; പണമടച്ച അക്കൗണ്ടുകളിലെ കോഡുകൾ മുന്നറിയിപ്പ് കാണിക്കും, അവയുടെ ഉടമയ്ക്ക് ഇമെയിൽ പോകും, Safe Browsing സൈറ്റിനെ പട്ടികപ്പെടുത്തുന്നത് നിർത്തുമ്പോഴോ ഉടമ കോഡിനെ സുരക്ഷിതമായ ഇടത്തേക്ക് മാറ്റുമ്പോഴോ മുന്നറിയിപ്പ് മാറും.
- ഓരോ കോഡിനും ഓരോ വ്യക്തിയെയും ഒരിക്കൽ മാത്രമേ എണ്ണൂ. പണമടച്ച കോഡുകളെക്കുറിച്ചുള്ള റിപ്പോർട്ടുകൾ എപ്പോഴും ഒരു വ്യക്തിയുടെ അടുത്തേക്കാണ് പോകുന്നത്, അതിനാൽ റിപ്പോർട്ട് ചെയ്ത് ആർക്കും ഒരു ബിസിനസിന്റെ അച്ചടിച്ച കോഡ് ഓഫ് ചെയ്യാനാവില്ല.
- ഓരോ റിപ്പോർട്ടും ഒരു വ്യക്തി രണ്ട് പ്രവൃത്തി ദിവസത്തിനകം വായിക്കും; വ്യക്തമായ ഫിഷിംഗ് അല്ലെങ്കിൽ മാൽവെയർ കേസ് സാധാരണയായി ഏതാനും മണിക്കൂറിനുള്ളിൽ കൈകാര്യം ചെയ്യും.
- ഞങ്ങൾ അവലോകനം ചെയ്ത് ക്ലിയർ ചെയ്ത കോഡ് 30 ദിവസത്തേക്ക് റിപ്പോർട്ടുകളിലൂടെ വീണ്ടും മുന്നറിയിപ്പിന് പിന്നിലാക്കാനാവില്ല.
- ഡൊമെയ്ൻ തെളിയിക്കുന്നത് ആ ഡൊമെയ്നിലെ വർക്ക് ഇമെയിൽ (പൊതു, താൽക്കാലിക ഇമെയിൽ ഒരിക്കലും കണക്കാക്കില്ല), വെബ്സൈറ്റിലെ ടാഗ് അല്ലെങ്കിൽ ഫയൽ, അല്ലെങ്കിൽ DNS TXT റെക്കോർഡ് വഴിയാണ്. പങ്കിട്ട ഹോസ്റ്റിംഗ് വിലാസങ്ങൾ സ്ഥിരീകരിക്കാനാവില്ല. തെളിവ് ദിവസവും തിരയും; 14 ദിവസം കണ്ടില്ലെങ്കിൽ ബാഡ്ജ് നീക്കും.
- അക്കൗണ്ടിന്റെ ഉടമ ആരെന്ന് പരിശോധനാ പേജ് ഒരിക്കലും കാണിക്കില്ല.
- ഫിഷിംഗ്, മാൽവെയർ, തട്ടിപ്പ്, ആൾമാറാട്ടം എന്നിവ അനുവദനീയമല്ല: സ്വീകാര്യമായ ഉപയോഗം. AriaQR-ലെ തന്നെ സുരക്ഷാ പ്രശ്നങ്ങൾ: സുരക്ഷ. കോഡിനെക്കുറിച്ച് റിപ്പോർട്ട് ചെയ്യാൻ: റിപ്പോർട്ട്.
കൂടുതൽ വായിക്കൂ: QR code phishing in 2026: how to tell a safe code from a fake
ഭാഷ: മലയാളം
ഭാഷ
- English
- Español
- Português
- Français
- Deutsch
- Italiano
- Nederlands
- Polski
- Türkçe
- Русский
- Українська
- العربية
- فارسی
- עברית
- اردو
- हिन्दी
- বাংলা
- தமிழ்
- తెలుగు
- मराठी
- ગુજરાતી
- ಕನ್ನಡ
- മലയാളം
- Bahasa Indonesia
- Bahasa Melayu
- Tiếng Việt
- ไทย
- Filipino
- 日本語
- 한국어
- 简体中文
- 繁體中文
- Svenska
- Dansk
- Norsk
- Suomi
- Čeština
- Română
- Magyar
- Ελληνικά
- Slovenčina
- Slovenščina
- Hrvatski
- Srpski
- Български
- Lietuvių
- Latviešu
- Eesti
- Kiswahili