اعتماد و امنیت
امن برای اسکن
هر کد AriaQR بررسی میشود، میتوان آن را گزارش کرد و یک صفحهٔ عمومی دارد که هر کسی پیش از اعتماد کردن میتواند آن را باز کند.
لینکی را که کد باز میکند بچسبانید، یا فقط بخش بعد از aqr.li/ را.
بررسی کد
آیا اسکن این کد امن است؟
فعال و بدون گزارش
باز میکند
brand.com
دامنهٔ تأییدشده: brand.comبررسی امنیتی
امروز بررسی شد
سه بار بررسی میشود
با Google Safe Browsing هنگام ساخت کد، هر بار که لینکش تغییر میکند و هر روز پس از آن.
هر کسی میتواند کدی را گزارش کند
هر هشدار و هر صفحهٔ بررسی یک لینک گزارش دارد. اگر سه نفر مختلف یک لینک کوتاه یا کد رایگان را گزارش کنند، تا زمان بررسی ما یک هشدار پیش از آن نمایش داده میشود.
این لینک مسدود است
پیش از ادامه بررسی کنید
لینک بد متوقف میشود
کدهای رایگان و لینکهای کوتاه رایگانی که در Safe Browsing فهرست شدهاند مسدود میشوند. کدی در حساب پولی که از قبل روی منو یا بستهبندی چاپ شده، هشدار نشان میدهد و بلافاصله برای صاحبش ایمیل فرستاده میشود. وقتی سایت پاک شود، هشدار برداشته میشود.
ایمیل کاری
jane@brand.com
تگ وبسایت
<meta …>
رکورد DNS
TXT ariaqr-verify
دامنههای تأییدشده
برندها ثابت میکنند که صاحب وبسایتشان هستند. سپس کدهایشان دامنهای را نشان میدهند که ثابت کردهاند، نه نامی که کسی تایپ کرده است. دامنهٔ خودتان را تأیید کنید
نشان را چاپ کنید
صاحبان برای هر کد فعال یک نشان دانلود میکنند و کنار کد چاپ میکنند. این نشان به صفحهٔ بررسی همان کد میرود که همیشه وضعیت زندهٔ آن را نشان میدهد.
پیش از اسکن هر کدی
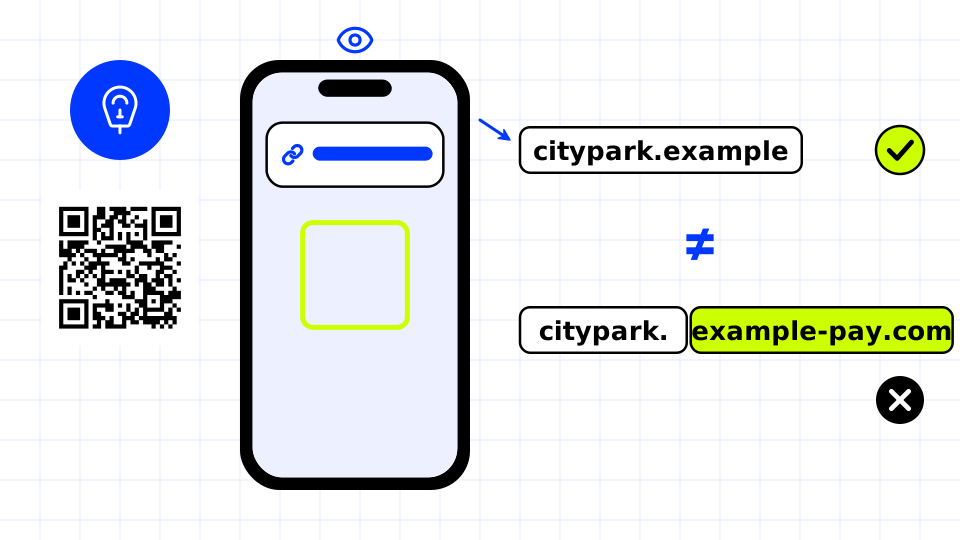
پیش از باز کردن، نشانی را بخوانید.
بیشتر بدانید →
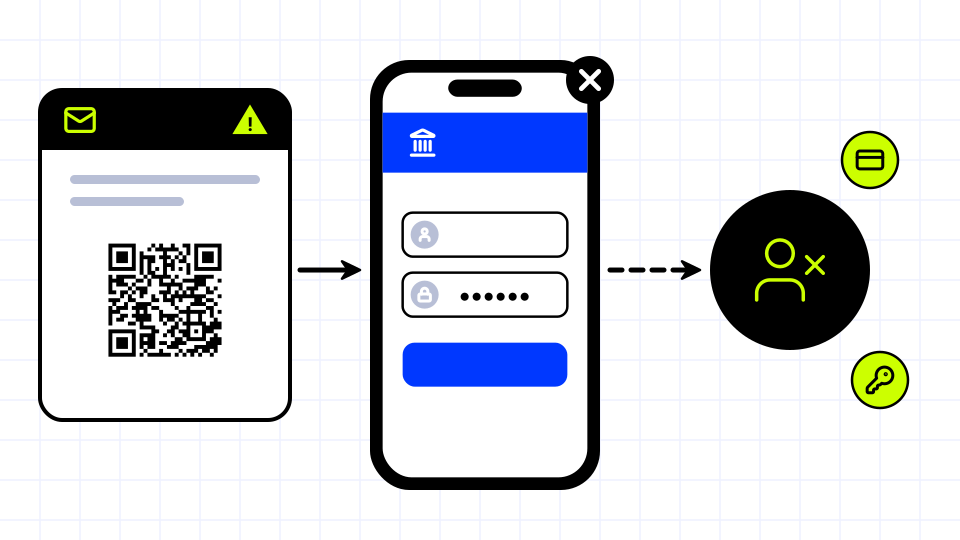
کدهایی در ایمیل که از شما میخواهند وارد حساب شوید، تلهای کلاسیکاند.
بیشتر بدانید →
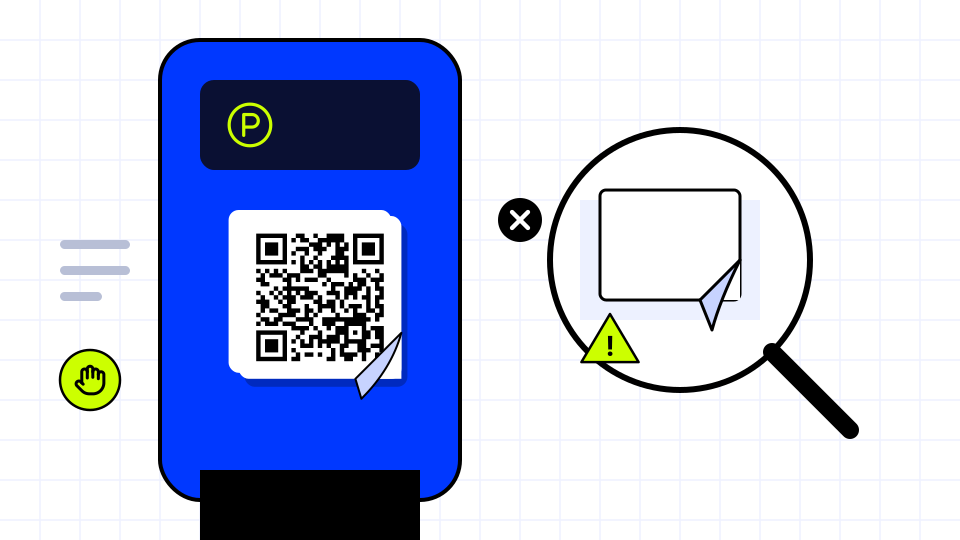
برچسبی روی یک کد چاپی نشانهٔ خطر است.
بیشتر بدانید →
همهٔ قوانین
- نشانیای که در Google Safe Browsing فهرست شده باشد، هنگام ساخت یا ویرایش کد قابل استفاده نیست.
- مقصد کدهای فعال هر روز دوباره بررسی میشود. کدهای رایگان و لینکهای کوتاه رایگانی که در Safe Browsing ظاهر شوند مسدود میشوند؛ کدهای حسابهای پولی هشدار نشان میدهند، برای صاحبشان ایمیل فرستاده میشود و هشدار وقتی برداشته میشود که Safe Browsing دیگر آن سایت را فهرست نکند یا صاحب کد را به جای امنی هدایت کند.
- هر نفر برای هر کد فقط یک بار حساب میشود. گزارشهای مربوط به کدهای پولی همیشه به یک انسان میرسد، پس هیچکس نمیتواند با گزارش دادن، کد چاپشدهٔ یک کسبوکار را از کار بیندازد.
- یک انسان هر گزارش را ظرف دو روز کاری میخواند؛ موارد روشن فیشینگ یا بدافزار معمولاً ظرف چند ساعت رسیدگی میشوند.
- کدی که بررسی و تبرئه کردهایم، تا ۳۰ روز نمیتواند دوباره با گزارشها پشت هشدار برود.
- دامنهها با ایمیل کاری روی همان دامنه (ایمیل عمومی و موقت هرگز به حساب نمیآید)، یک تگ یا فایل روی وبسایت، یا یک رکورد DNS TXT ثابت میشوند. نشانیهای هاست اشتراکی قابل تأیید نیستند. مدرک هر روز جستوجو میشود؛ اگر ۱۴ روز نباشد، نشان برداشته میشود.
- صفحهٔ بررسی هرگز نشان نمیدهد صاحب حساب کیست.
- فیشینگ، بدافزار، کلاهبرداری و جعل هویت مجاز نیست: استفادهٔ مجاز. مشکلات امنیتی خود AriaQR: امنیت. گزارش یک کد: گزارش.
بیشتر بخوانید: QR code phishing in 2026: how to tell a safe code from a fake
زبان: فارسی
زبان
- English
- Español
- Português
- Français
- Deutsch
- Italiano
- Nederlands
- Polski
- Türkçe
- Русский
- Українська
- العربية
- فارسی
- עברית
- اردو
- हिन्दी
- বাংলা
- தமிழ்
- తెలుగు
- मराठी
- ગુજરાતી
- ಕನ್ನಡ
- മലയാളം
- Bahasa Indonesia
- Bahasa Melayu
- Tiếng Việt
- ไทย
- Filipino
- 日本語
- 한국어
- 简体中文
- 繁體中文
- Svenska
- Dansk
- Norsk
- Suomi
- Čeština
- Română
- Magyar
- Ελληνικά
- Slovenčina
- Slovenščina
- Hrvatski
- Srpski
- Български
- Lietuvių
- Latviešu
- Eesti
- Kiswahili