भरोसा और सुरक्षा
स्कैन के लिए सुरक्षित
हर AriaQR कोड जाँचा जाता है, उसकी रिपोर्ट की जा सकती है, और उसका एक सार्वजनिक पेज है जिसे कोई भी भरोसा करने से पहले खोल सकता है।
वह लिंक पेस्ट करें जो कोड खोलता है, या सिर्फ़ aqr.li/ के बाद वाला हिस्सा।
कोड जाँच
क्या यह कोड स्कैन करना सुरक्षित है?
चालू और बिना किसी फ़्लैग के
यह खोलता है
brand.com
सत्यापित डोमेन: brand.comसुरक्षा जाँच
आज जाँचा गया
तीन बार जाँच
Google Safe Browsing से, जब कोड बनता है, जब भी उसका लिंक बदलता है, और उसके बाद हर दिन।
कोई भी कोड की रिपोर्ट कर सकता है
हर चेतावनी और जाँच पेज पर रिपोर्ट का लिंक है। तीन अलग-अलग लोग रिपोर्ट करें तो हमारी समीक्षा पूरी होने तक छोटा लिंक या मुफ़्त कोड चेतावनी के पीछे रख दिया जाता है।
यह लिंक ब्लॉक है
आगे बढ़ने से पहले जाँच लें
बुरा लिंक रुक जाता है
Safe Browsing पर आने वाले मुफ़्त कोड और मुफ़्त छोटे लिंक ब्लॉक कर दिए जाते हैं। पेड अकाउंट का कोड, जो पहले ही मेन्यू या पैक पर छप चुका हो, चेतावनी दिखाता है और उसके मालिक को तुरंत ईमेल भेजा जाता है। साइट साफ़ होते ही चेतावनी हट जाती है।
वर्क ईमेल
jane@brand.com
वेबसाइट टैग
<meta …>
DNS रिकॉर्ड
TXT ariaqr-verify
सत्यापित डोमेन
ब्रांड साबित करते हैं कि उनकी वेबसाइट उन्हीं की है। फिर उनके कोड वही डोमेन दिखाते हैं जो उन्होंने साबित किया, किसी का टाइप किया हुआ नाम नहीं। अपना डोमेन सत्यापित करें
निशान प्रिंट करें
मालिक हर चालू कोड का निशान डाउनलोड करते हैं और उसे कोड के पास प्रिंट करते हैं। यह लोगों को उस कोड के जाँच पेज पर ले जाता है, जो हमेशा मौजूदा स्थिति दिखाता है।
कोई भी कोड स्कैन करने से पहले
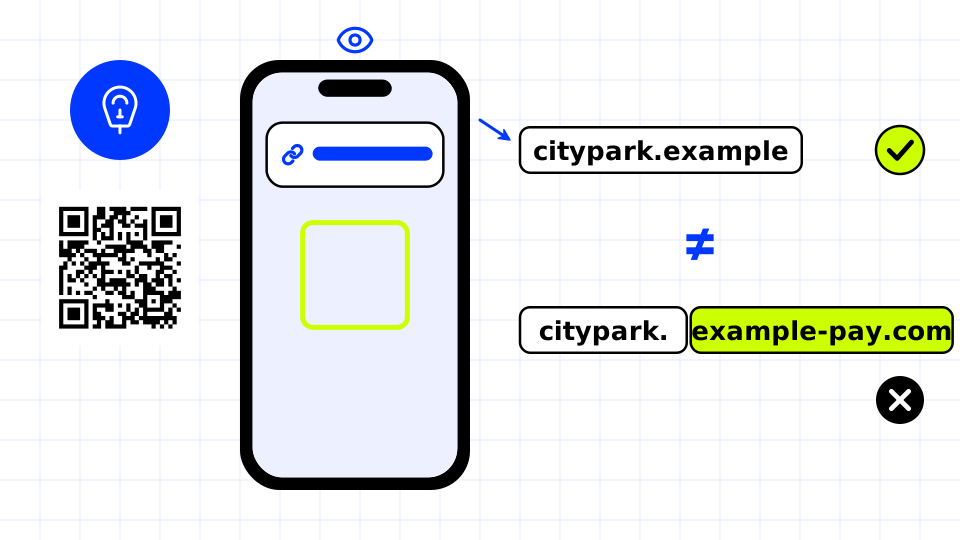
खोलने से पहले पता पढ़ें।
और जानें →
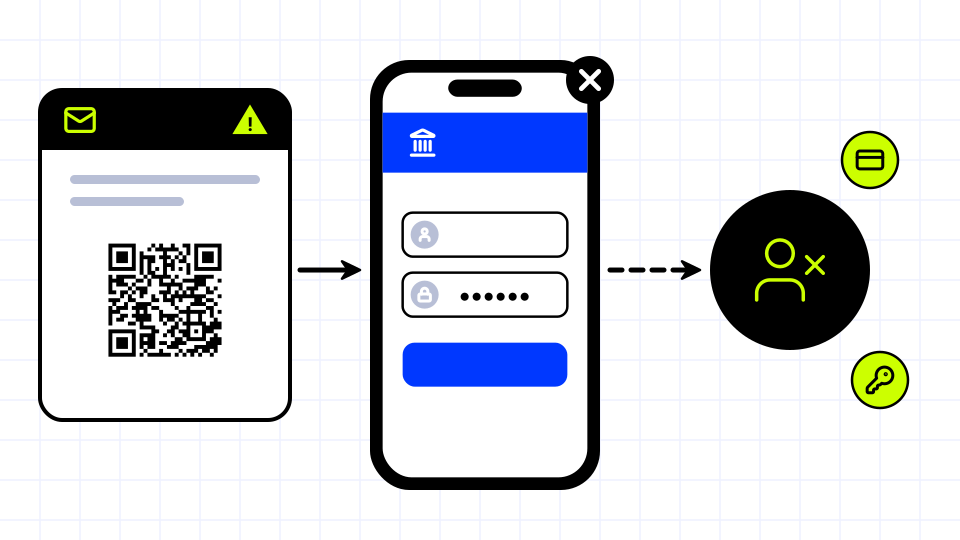
ईमेल में साइन इन करने को कहने वाले कोड सबसे पुराना जाल हैं।
और जानें →
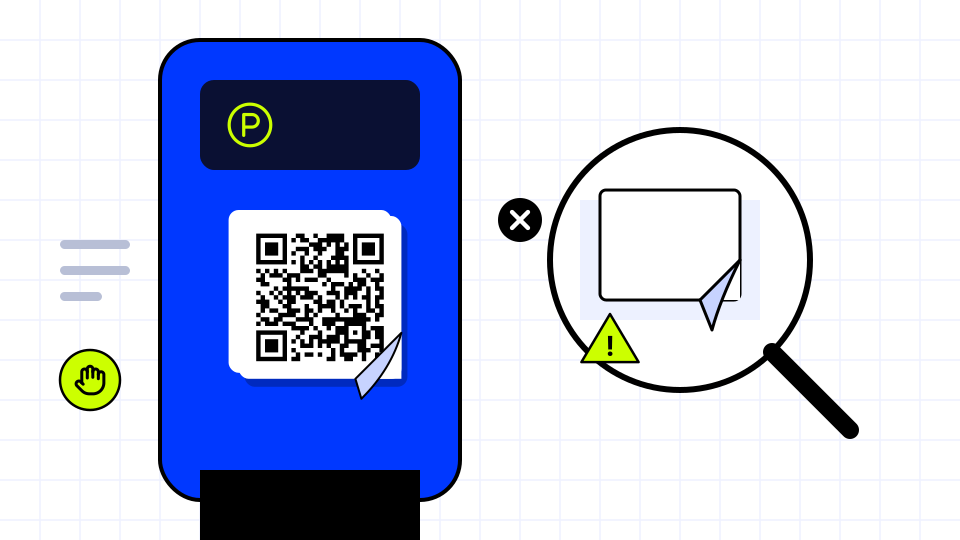
छपे हुए कोड पर चिपका स्टिकर ख़तरे की निशानी है।
और जानें →
पूरे नियम
- जो पता Google Safe Browsing पर दर्ज है, उसे कोड बनाते या बदलते समय इस्तेमाल नहीं किया जा सकता।
- चालू कोड के डेस्टिनेशन हर दिन दोबारा जाँचे जाते हैं। Safe Browsing पर आने वाले मुफ़्त कोड और मुफ़्त छोटे लिंक ब्लॉक हो जाते हैं; पेड अकाउंट के कोड चेतावनी दिखाते हैं, उनके मालिक को ईमेल जाता है, और चेतावनी तब हटती है जब Safe Browsing साइट को सूची में रखना बंद कर दे या मालिक कोड को किसी सुरक्षित जगह पर कर दे।
- हर व्यक्ति हर कोड के लिए एक ही बार गिना जाता है। पेड कोड की रिपोर्ट हमेशा किसी इंसान के पास जाती हैं, इसलिए रिपोर्ट करके कोई किसी कारोबार का छपा हुआ कोड बंद नहीं कर सकता।
- हर रिपोर्ट को कोई इंसान दो कार्य-दिवस के भीतर पढ़ता है; फ़िशिंग या मैलवेयर का साफ़ मामला आम तौर पर कुछ घंटों में निपटा दिया जाता है।
- जिस कोड की हम समीक्षा करके उसे साफ़ घोषित कर दें, उसे रिपोर्टों के ज़रिए 30 दिन तक दोबारा चेतावनी के पीछे नहीं रखा जा सकता।
- डोमेन का सबूत डोमेन के वर्क ईमेल (सार्वजनिक और अस्थायी ईमेल कभी नहीं गिने जाते), वेबसाइट पर टैग या फ़ाइल, या DNS TXT रिकॉर्ड से दिया जाता है। साझा होस्टिंग के पते सत्यापित नहीं हो सकते। सबूत हर दिन देखा जाता है; 14 दिन तक न मिले तो बैज हटा दिया जाता है।
- जाँच पेज कभी नहीं दिखाता कि अकाउंट का मालिक कौन है।
- फ़िशिंग, मैलवेयर, धोखाधड़ी और किसी की नकल करना मना है: स्वीकार्य उपयोग। खुद AriaQR की सुरक्षा समस्याएँ: सुरक्षा। कोड की रिपोर्ट: रिपोर्ट।
और पढ़ें: QR code phishing in 2026: how to tell a safe code from a fake
भाषा: हिन्दी
भाषा
- English
- Español
- Português
- Français
- Deutsch
- Italiano
- Nederlands
- Polski
- Türkçe
- Русский
- Українська
- العربية
- فارسی
- עברית
- اردو
- हिन्दी
- বাংলা
- தமிழ்
- తెలుగు
- मराठी
- ગુજરાતી
- ಕನ್ನಡ
- മലയാളം
- Bahasa Indonesia
- Bahasa Melayu
- Tiếng Việt
- ไทย
- Filipino
- 日本語
- 한국어
- 简体中文
- 繁體中文
- Svenska
- Dansk
- Norsk
- Suomi
- Čeština
- Română
- Magyar
- Ελληνικά
- Slovenčina
- Slovenščina
- Hrvatski
- Srpski
- Български
- Lietuvių
- Latviešu
- Eesti
- Kiswahili