Luottamus ja turvallisuus
Turvallinen skannata
Jokainen AriaQR-koodi tarkistetaan, siitä voi tehdä ilmoituksen, ja sillä on julkinen sivu, jonka kuka tahansa voi avata ennen kuin luottaa koodiin.
Liitä linkki, jonka koodi avaa, tai vain aqr.li/-osoitteen jälkeinen osa.
Koodin tarkistus
Onko tämä koodi turvallinen skannata?
Käytössä eikä merkitty
Se avaa
brand.com
Vahvistettu verkkotunnus: brand.comTurvatarkistus
Tarkistettu tänään
Tarkistetaan kolme kertaa
Google Safe Browsingia vasten, kun koodi luodaan, aina kun sen linkki muuttuu ja joka päivä sen jälkeen.
Kuka tahansa voi ilmoittaa koodista
Jokaisessa varoituksessa ja tarkistussivulla on ilmoituslinkki. Kun kolme eri ihmistä ilmoittaa lyhytlinkistä tai ilmaiskoodista, se näyttää varoituksen, kunnes olemme tarkistaneet sen.
Tämä linkki on estetty
Tarkista ennen kuin jatkat
Huono linkki pysäytetään
Safe Browsingissa olevat ilmaiskoodit ja ilmaiset lyhytlinkit estetään. Maksullisen tilin koodi, joka on jo painettu ruokalistaan tai pakkaukseen, näyttää varoituksen, ja omistajalle lähetetään heti sähköpostia. Varoitus poistuu, kun sivusto on puhdas.
Työsähköposti
jane@brand.com
Sivuston tunniste
<meta …>
DNS-tietue
TXT ariaqr-verify
Vahvistetut verkkotunnukset
Brändit todistavat omistavansa verkkosivustonsa. Niiden koodit näyttävät silloin todistetun verkkotunnuksen, eivät koskaan nimeä, jonka joku on vain kirjoittanut. Vahvista omasi
Tulosta turvamerkki
Omistajat lataavat jokaiselle käytössä olevalle koodille merkin ja tulostavat sen koodin viereen. Merkki vie koodin tarkistussivulle, joka näyttää aina ajantasaisen tilan.
Ennen kuin skannaat mitään koodia
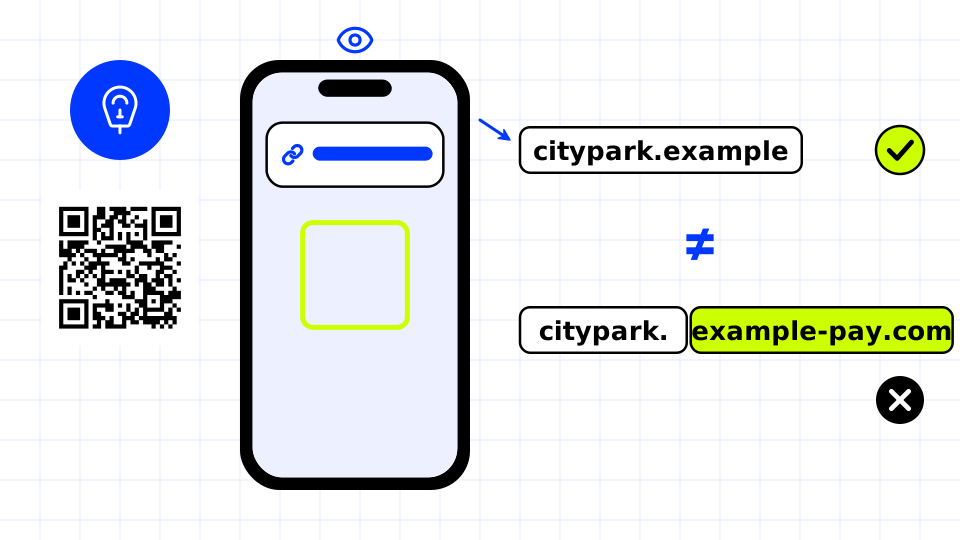
Lue osoite, ennen kuin avaat sen.
Lue lisää →
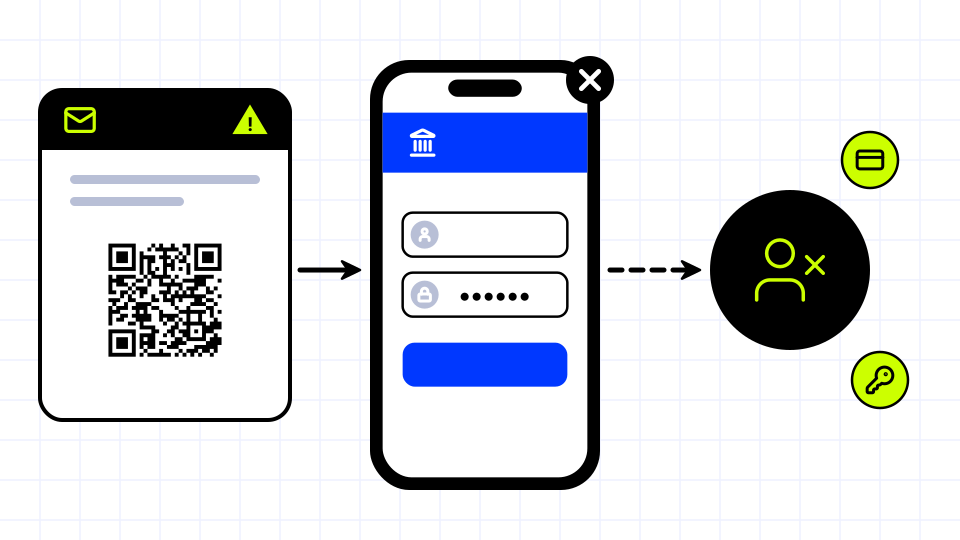
Sähköpostin koodit, jotka pyytävät kirjautumaan, ovat klassinen ansa.
Lue lisää →
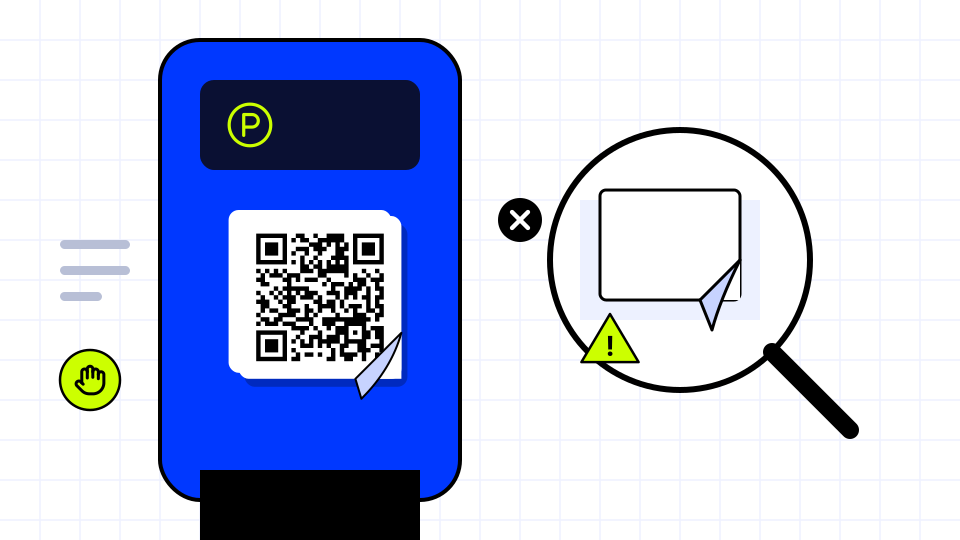
Painetun koodin päälle liimattu tarra on varoitusmerkki.
Lue lisää →
Säännöt kokonaisuudessaan
- Google Safe Browsingissa olevaa osoitetta ei voi käyttää, kun koodi luodaan tai sitä muokataan.
- Käytössä olevien koodien kohteet tarkistetaan uudelleen päivittäin. Safe Browsingissa näkyvät ilmaiskoodit ja ilmaiset lyhytlinkit estetään. Maksullisten tilien koodit näyttävät varoituksen, omistajalle lähetetään sähköpostia, ja varoitus poistuu, kun Safe Browsing ei enää listaa sivustoa tai omistaja ohjaa koodin turvalliseen paikkaan.
- Jokainen henkilö lasketaan kerran koodia kohden. Maksullisia koodeja koskevat ilmoitukset menevät aina ihmiselle, joten kukaan ei voi sammuttaa yrityksen painettua koodia ilmoittamalla siitä.
- Ihminen lukee jokaisen ilmoituksen kahden arkipäivän kuluessa. Selvä kalastelu- tai haittaohjelmatapaus käsitellään yleensä muutamassa tunnissa.
- Koodia, jonka olemme tarkistaneet ja todenneet turvalliseksi, ei voi ilmoituksilla saada uudelleen varoituksen taakse 30 päivään.
- Verkkotunnus todistetaan työsähköpostilla kyseisessä verkkotunnuksessa (julkiset ja kertakäyttöiset osoitteet eivät koskaan kelpaa), sivuston tunnisteella tai tiedostolla tai DNS TXT -tietueella. Jaetun palvelimen osoitteita ei voi vahvistaa. Todistetta etsitään päivittäin, ja jos se puuttuu 14 päivää, merkki poistetaan.
- Tarkistussivu ei koskaan näytä, kuka tilin omistaa.
- Kalastelu, haittaohjelmat, huijaukset ja toisena esiintyminen ovat kiellettyjä: hyväksyttävän käytön ehdot. Itse AriaQR-palvelun tietoturvaongelmat: tietoturva. Ilmoita koodista: ilmoita.
Lue lisää: QR code phishing in 2026: how to tell a safe code from a fake
Kieli: Suomi
Kieli
- English
- Español
- Português
- Français
- Deutsch
- Italiano
- Nederlands
- Polski
- Türkçe
- Русский
- Українська
- العربية
- فارسی
- עברית
- اردو
- हिन्दी
- বাংলা
- தமிழ்
- తెలుగు
- मराठी
- ગુજરાતી
- ಕನ್ನಡ
- മലയാളം
- Bahasa Indonesia
- Bahasa Melayu
- Tiếng Việt
- ไทย
- Filipino
- 日本語
- 한국어
- 简体中文
- 繁體中文
- Svenska
- Dansk
- Norsk
- Suomi
- Čeština
- Română
- Magyar
- Ελληνικά
- Slovenčina
- Slovenščina
- Hrvatski
- Srpski
- Български
- Lietuvių
- Latviešu
- Eesti
- Kiswahili