વિશ્વાસ અને સુરક્ષા
સ્કેન માટે સુરક્ષિત
દરેક AriaQR કોડ તપાસાય છે, તેનો રિપોર્ટ થઈ શકે છે, અને તેનું એક જાહેર પેજ છે જે કોઈપણ ભરોસો કરતા પહેલાં ખોલી શકે છે.
કોડ જે લિંક ખોલે છે તે પેસ્ટ કરો, અથવા aqr.li/ પછીનો ભાગ જ.
કોડ તપાસ
શું આ કોડ સ્કેન કરવો સુરક્ષિત છે?
ચાલુ છે, ફ્લેગ નથી
તે ખોલે છે
brand.com
ચકાસાયેલ ડોમેન: brand.comસુરક્ષા તપાસ
આજે તપાસ્યું
ત્રણ વાર તપાસ
Google Safe Browsing સામે: કોડ બને ત્યારે, તેની લિંક બદલાય ત્યારે, અને પછી દરરોજ.
કોઈપણ કોડનો રિપોર્ટ કરી શકે છે
દરેક ચેતવણી અને તપાસ પેજ પર રિપોર્ટની લિંક છે. ત્રણ અલગ લોકો રિપોર્ટ કરે તો અમારી સમીક્ષા પૂરી થાય ત્યાં સુધી ટૂંકી લિંક કે મફત કોડ ચેતવણી પાછળ મુકાય છે.
આ લિંક બ્લોક છે
આગળ વધતા પહેલાં તપાસો
ખરાબ લિંક અટકે છે
Safe Browsing પર દેખાતા મફત કોડ અને મફત ટૂંકી લિંક બ્લોક થાય છે. ચુકવણીવાળા ખાતાનો કોડ, જે મેનૂ કે પેક પર પહેલેથી છપાયેલો હોય, ચેતવણી બતાવે છે અને તેના માલિકને તરત ઈમેલ મોકલાય છે. સાઇટ સ્વચ્છ થતાં જ ચેતવણી હટી જાય છે.
વર્ક ઈમેલ
jane@brand.com
વેબસાઇટ ટેગ
<meta …>
DNS રેકોર્ડ
TXT ariaqr-verify
ચકાસાયેલ ડોમેન
બ્રાન્ડ સાબિત કરે છે કે તેમની વેબસાઇટ તેમની જ છે. પછી તેમના કોડ કોઈએ ટાઇપ કરેલું નામ નહીં, પણ તેમણે સાબિત કરેલું ડોમેન બતાવે છે. તમારું ડોમેન ચકાસો
ચિહ્ન છાપો
માલિકો દરેક ચાલુ કોડ માટે એક ચિહ્ન ડાઉનલોડ કરીને કોડની બાજુમાં છાપે છે. તે લોકોને એ કોડના તપાસ પેજ પર લઈ જાય છે, જે હંમેશા હાલની સ્થિતિ બતાવે છે.
કોઈપણ કોડ સ્કેન કરતા પહેલાં
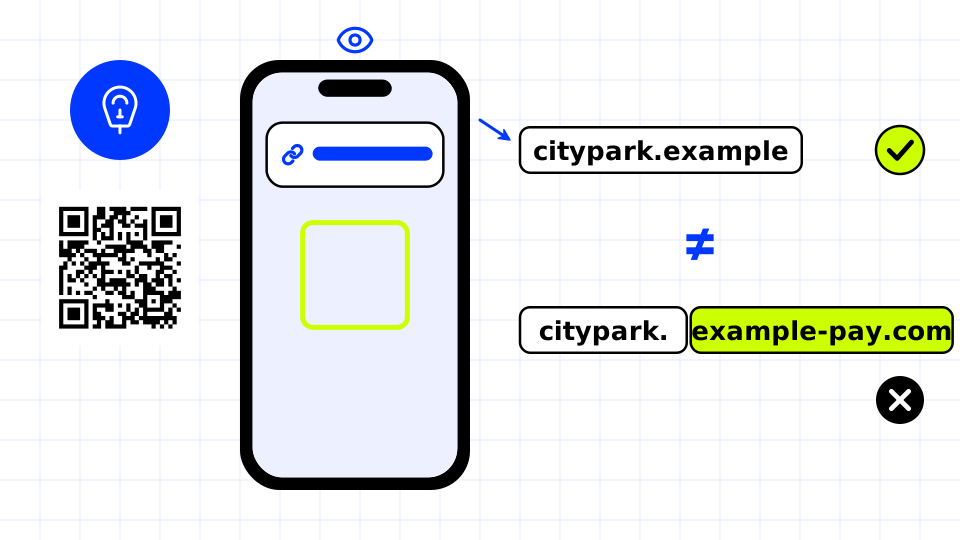
ખોલતા પહેલાં સરનામું વાંચો.
વધુ જાણો →
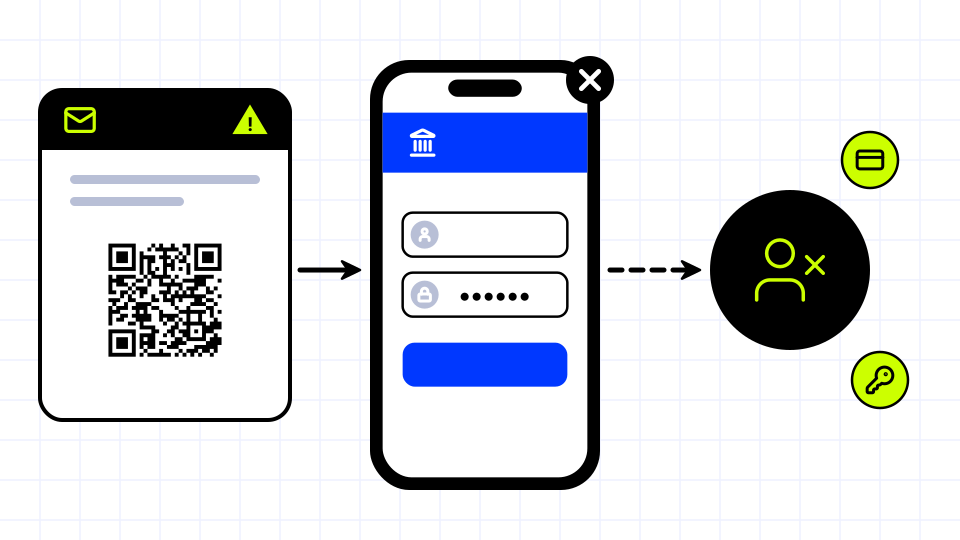
ઈમેલમાં સાઇન ઇન કરવા કહેતા કોડ જૂની જાળ છે.
વધુ જાણો →
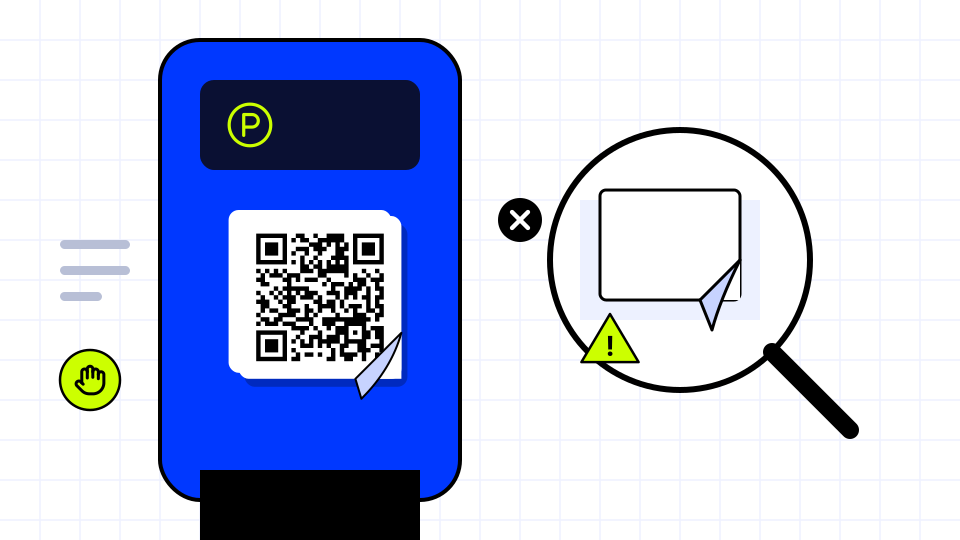
છપાયેલા કોડ પર ચોંટાડેલું સ્ટિકર ચેતવણીની નિશાની છે.
વધુ જાણો →
સંપૂર્ણ નિયમો
- Google Safe Browsing પર હોય તેવું સરનામું કોડ બનાવતી કે ફેરફાર કરતી વખતે વાપરી શકાતું નથી.
- ચાલુ કોડના ગંતવ્યો દરરોજ ફરી તપાસાય છે. Safe Browsing પર દેખાતા મફત કોડ અને મફત ટૂંકી લિંક બ્લોક થાય છે; ચુકવણીવાળા ખાતાના કોડ ચેતવણી બતાવે છે, તેમના માલિકને ઈમેલ જાય છે, અને Safe Browsing સાઇટને યાદીમાં રાખવાનું બંધ કરે કે માલિક કોડને સુરક્ષિત જગ્યાએ વાળે ત્યારે ચેતવણી હટે છે.
- દરેક કોડ માટે દરેક વ્યક્તિ એક જ વાર ગણાય છે. ચુકવણીવાળા કોડના રિપોર્ટ હંમેશા કોઈ માણસ પાસે જાય છે, તેથી રિપોર્ટ કરીને કોઈ વેપારનો છપાયેલો કોડ બંધ કરાવી શકતું નથી.
- દરેક રિપોર્ટ કોઈ માણસ બે કામકાજના દિવસમાં વાંચે છે; ફિશિંગ કે માલવેરનો સ્પષ્ટ કેસ સામાન્ય રીતે થોડા કલાકોમાં સંભાળાય છે.
- અમે સમીક્ષા કરીને ક્લિયર કરેલો કોડ 30 દિવસ સુધી રિપોર્ટ દ્વારા ફરી ચેતવણી પાછળ મુકાતો નથી.
- ડોમેનનો પુરાવો એ ડોમેન પરના વર્ક ઈમેલ (જાહેર અને કામચલાઉ ઈમેલ ક્યારેય ગણાતા નથી), વેબસાઇટ પરના ટેગ કે ફાઇલ, અથવા DNS TXT રેકોર્ડથી અપાય છે. શેર્ડ હોસ્ટિંગના સરનામાં ચકાસી શકાતા નથી. પુરાવો દરરોજ શોધાય છે; 14 દિવસ ન મળે તો બેજ હટાવાય છે.
- ખાતાનો માલિક કોણ છે તે તપાસ પેજ ક્યારેય બતાવતું નથી.
- ફિશિંગ, માલવેર, છેતરપિંડી અને બીજાના સ્વાંગની મંજૂરી નથી: સ્વીકાર્ય ઉપયોગ. AriaQR ની પોતાની સુરક્ષા સમસ્યાઓ: સુરક્ષા. કોડનો રિપોર્ટ: રિપોર્ટ.
વધુ વાંચો: QR code phishing in 2026: how to tell a safe code from a fake
ભાષા: ગુજરાતી
ભાષા
- English
- Español
- Português
- Français
- Deutsch
- Italiano
- Nederlands
- Polski
- Türkçe
- Русский
- Українська
- العربية
- فارسی
- עברית
- اردو
- हिन्दी
- বাংলা
- தமிழ்
- తెలుగు
- मराठी
- ગુજરાતી
- ಕನ್ನಡ
- മലയാളം
- Bahasa Indonesia
- Bahasa Melayu
- Tiếng Việt
- ไทย
- Filipino
- 日本語
- 한국어
- 简体中文
- 繁體中文
- Svenska
- Dansk
- Norsk
- Suomi
- Čeština
- Română
- Magyar
- Ελληνικά
- Slovenčina
- Slovenščina
- Hrvatski
- Srpski
- Български
- Lietuvių
- Latviešu
- Eesti
- Kiswahili