Bizalom és biztonság
Biztonságosan beolvasható
Minden AriaQR-kódot ellenőrzünk, bejelenthető, és van egy nyilvános oldala, amelyet bárki megnyithat, mielőtt megbízna benne.
Illeszd be a linket, amelyet a kód megnyit, vagy csak az aqr.li/ utáni részt.
Kód ellenőrzése
Biztonságosan beolvasható ez a kód?
Élő, és nincs megjelölve
Ezt nyitja meg
brand.com
Igazolt domain: brand.comBiztonsági ellenőrzés
Ma ellenőrizve
Háromszor ellenőrizve
A Google Safe Browsing ellenőrzi a kódot létrehozáskor, a link minden módosításakor, majd minden nap.
Bárki bejelenthet egy kódot
Minden figyelmeztetésen és ellenőrző oldalon van bejelentési link. Három különböző ember bejelentése után a rövid link vagy az ingyenes kód figyelmeztetés mögé kerül, amíg át nem vizsgáljuk.
Ez a link le van tiltva
Ellenőrizd, mielőtt folytatod
A rossz link megáll
A Safe Browsing listáján szereplő ingyenes kódok és ingyenes rövid linkek le vannak tiltva. A fizetős fiókok kódja – amely már ki van nyomtatva egy étlapra vagy csomagolásra – figyelmeztetést mutat, a tulajdonosa pedig azonnal e-mailt kap. A figyelmeztetés megszűnik, ha az oldal tiszta.
Munkahelyi e-mail
jane@brand.com
Weboldal-címke
<meta …>
DNS-rekord
TXT ariaqr-verify
Igazolt domainek
A márkák igazolják, hogy övék a weboldaluk. A kódjaik ezután az igazolt domaint mutatják, soha nem egy beírt nevet. Igazold a sajátodat
Nyomtasd ki a jelzést
A tulajdonosok minden élő kódhoz letöltenek egy jelzést, és a kód mellé nyomtatják. Ez a kód ellenőrző oldalára vezet, amely mindig az élő állapotot mutatja.
Mielőtt bármilyen kódot beolvasol
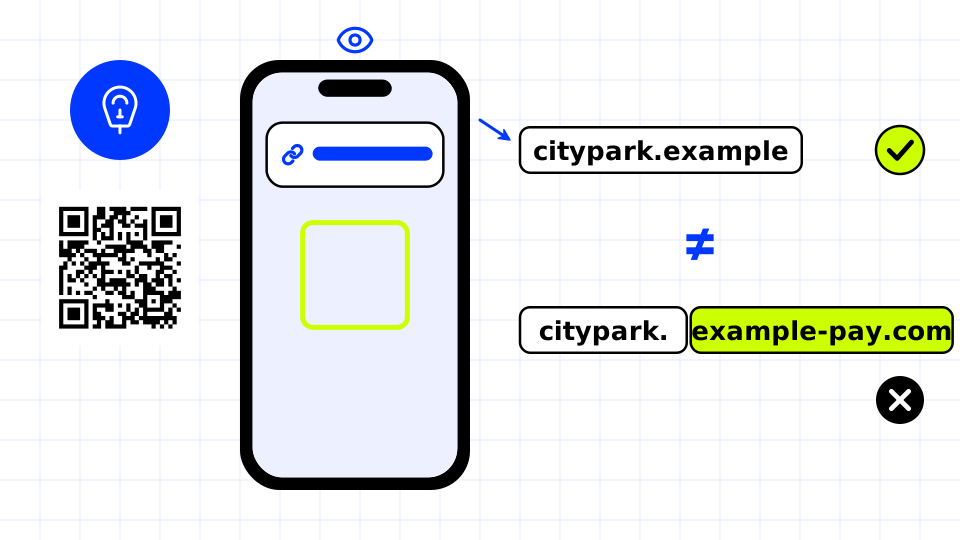
Olvasd el a címet, mielőtt megnyitod.
Tudj meg többet →
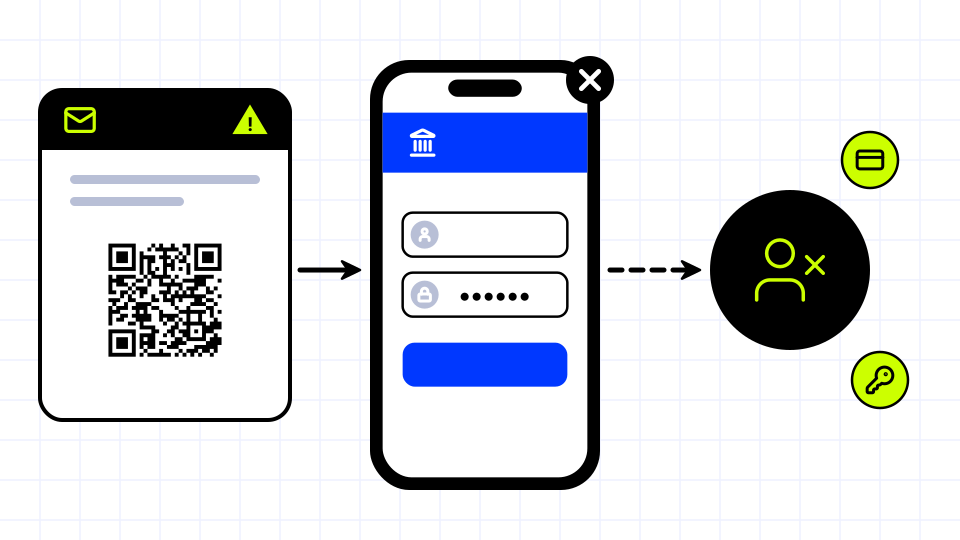
A bejelentkezést kérő e-mailekben lévő kódok a klasszikus csapdák.
Tudj meg többet →
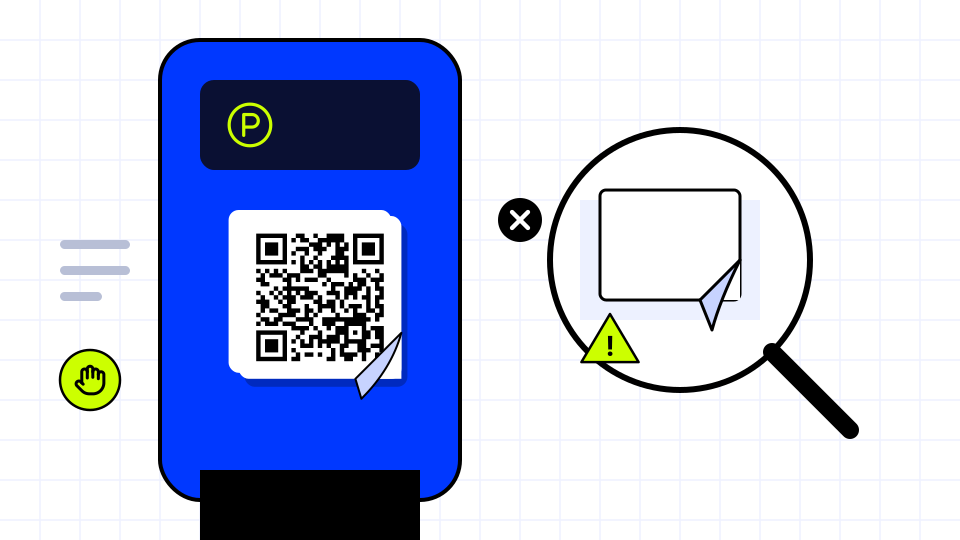
A nyomtatott kódra ragasztott matrica figyelmeztető jel.
Tudj meg többet →
A szabályok teljes szövege
- A Google Safe Browsing listáján szereplő cím nem használható kód létrehozásakor vagy szerkesztésekor.
- Az élő kódok célját naponta újra ellenőrizzük. A Safe Browsingon megjelenő ingyenes kódok és ingyenes rövid linkek le vannak tiltva; a fizetős fiókok kódjai figyelmeztetést mutatnak, a tulajdonosuk e-mailt kap, a figyelmeztetés pedig megszűnik, ha a Safe Browsing már nem listázza az oldalt, vagy a tulajdonos biztonságos helyre irányítja a kódot.
- Egy kódnál minden személy csak egyszer számít. A fizetős kódokról szóló bejelentéseket mindig egy ember bírálja el, így senki nem kapcsolhatja ki egy vállalkozás kinyomtatott kódját azzal, hogy bejelenti.
- Minden bejelentést ember olvas el két munkanapon belül; az egyértelmű adathalász- vagy kártevőesetet általában órákon belül kezeljük.
- Az általunk átvizsgált és tisztázott kódot a bejelentések 30 napig nem helyezhetik újra figyelmeztetés mögé.
- A domaint igazolni lehet a domainhez tartozó munkahelyi e-mail-címmel (a nyilvános és eldobható címek nem számítanak), a weboldalon elhelyezett címkével vagy fájllal, illetve DNS TXT-rekorddal. A megosztott tárhelycímeket nem lehet igazolni. Az igazolást naponta keressük; ha 14 napig hiányzik, a jelvény lekerül.
- Az ellenőrző oldal soha nem mutatja, kié a fiók.
- Az adathalászat, a kártevők, az átverések és a megszemélyesítés tilos: elfogadható használat. Az AriaQR saját biztonsági hibái: biztonság. Kód bejelentése: bejelentés.
Bővebben: QR code phishing in 2026: how to tell a safe code from a fake
Nyelv: Magyar
Nyelv
- English
- Español
- Português
- Français
- Deutsch
- Italiano
- Nederlands
- Polski
- Türkçe
- Русский
- Українська
- العربية
- فارسی
- עברית
- اردو
- हिन्दी
- বাংলা
- தமிழ்
- తెలుగు
- मराठी
- ગુજરાતી
- ಕನ್ನಡ
- മലയാളം
- Bahasa Indonesia
- Bahasa Melayu
- Tiếng Việt
- ไทย
- Filipino
- 日本語
- 한국어
- 简体中文
- 繁體中文
- Svenska
- Dansk
- Norsk
- Suomi
- Čeština
- Română
- Magyar
- Ελληνικά
- Slovenčina
- Slovenščina
- Hrvatski
- Srpski
- Български
- Lietuvių
- Latviešu
- Eesti
- Kiswahili