Как работи quishing
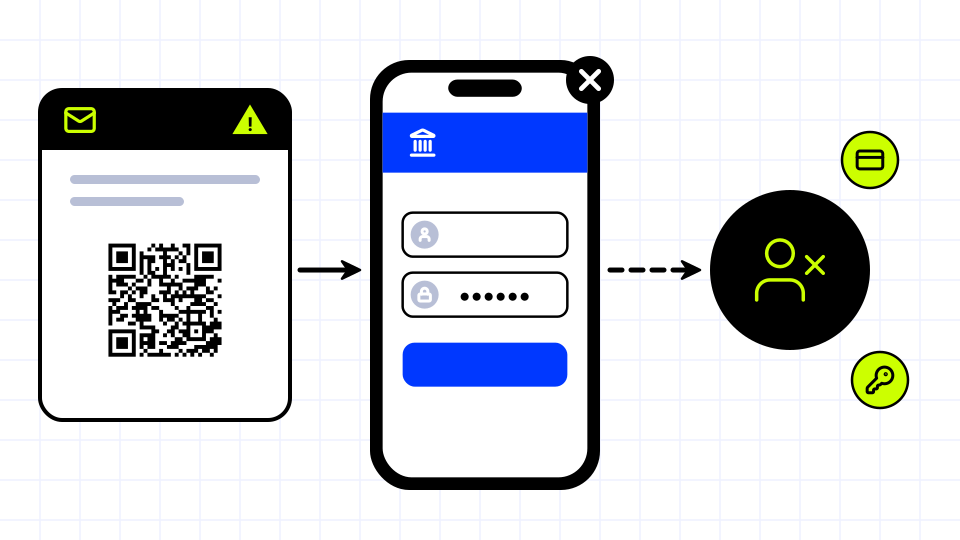
При атака с quishing QR кодът заменя подозрителния линк от обикновения фишинг. Кодът може да пристигне в имейл, текстово съобщение, писмо или листовка или да бъде залепен върху истински код на обществено място. Тъй като хората не могат да прочетат QR код с поглед, те често не виждат дестинацията, докато страницата не се отвори.
Фалшивата страница обикновено имитира нещо познато, като банка, куриерска фирма, сайт за плащане на паркинг или вход в служебна система. След това иска парола, номер на карта или други данни или подтиква към плащане.
За какво са предупреждавали институциите
През януари 2022 г. Internet Crime Complaint Center на FBI предупреди, че престъпници подправят QR кодове, за да пренасочват жертвите към злонамерени сайтове и да крадат средства. През декември 2023 г. Федералната търговска комисия на САЩ (FTC) предупреди потребителите, че измамниците крият вредни линкове в QR кодове, включително кодове на паркоматите и в неочаквани имейли и текстови съобщения. Фалшиви стикери върху автоматите за плащане на паркиране са съобщавани в няколко града.
- Имейли с QR код, който Ви моли да потвърдите акаунт или да поправите доставка
- Стикери, залепени върху истински кодове на паркомати и табели
- Текстови съобщения или писма, твърдящи, че има неплатена сметка или глоба
- Кодове, подтикващи към незабавно действие, за да се избегне наказание
Как да се защитите
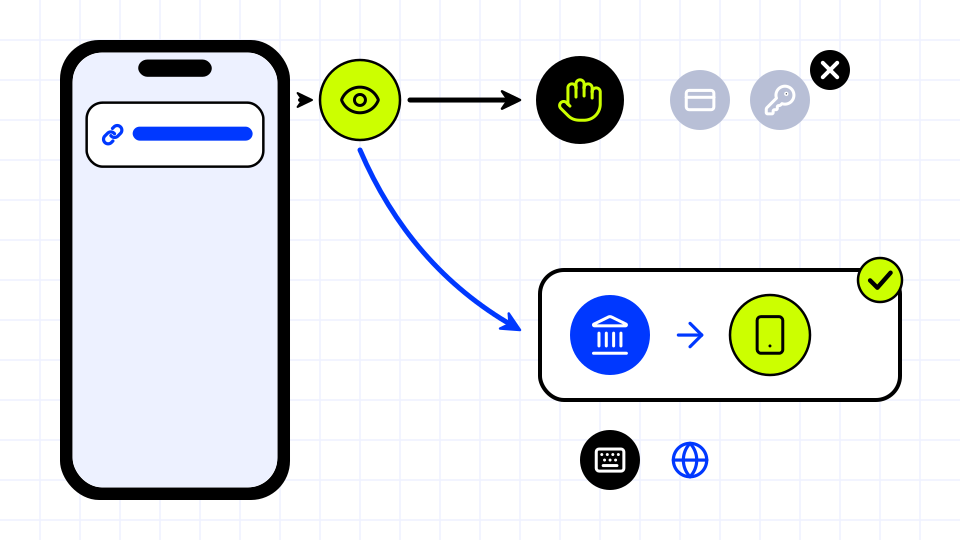
Най-добрата защита е да прочетете визуализацията на линка, преди да отворите сканиран код, и да третирате неочакваните кодове със същото подозрение като неочакваните линкове. Не плащайте и не влизайте в акаунт чрез код, пристигнал в нежелан имейл или съобщение. При съмнение отидете направо на уебсайта или приложението на организацията, вместо през кода.