विश्वास आणि सुरक्षा
स्कॅनसाठी सुरक्षित
प्रत्येक AriaQR कोड तपासला जातो, त्याची रिपोर्ट करता येते, आणि त्याचे एक सार्वजनिक पेज आहे जे कोणीही विश्वास ठेवण्यापूर्वी उघडू शकते.
कोड जी लिंक उघडतो ती पेस्ट करा, किंवा aqr.li/ नंतरचा भाग.
कोड तपासणी
हा कोड स्कॅन करणे सुरक्षित आहे का?
सुरू आहे, फ्लॅग नाही
हा उघडतो
brand.com
सत्यापित डोमेन: brand.comसुरक्षा तपासणी
आज तपासले
तीन वेळा तपासणी
Google Safe Browsing विरुद्ध: कोड बनवताना, त्याची लिंक बदलताना, आणि त्यानंतर दररोज.
कोणीही कोडची रिपोर्ट करू शकतो
प्रत्येक चेतावणी आणि तपासणी पेजवर रिपोर्टची लिंक आहे. तीन वेगवेगळ्या व्यक्तींनी रिपोर्ट केल्यास आमचे पुनरावलोकन होईपर्यंत छोटी लिंक किंवा मोफत कोड चेतावणीमागे ठेवला जातो.
ही लिंक ब्लॉक केली आहे
पुढे जाण्यापूर्वी तपासा
वाईट लिंक थांबते
Safe Browsing वर आढळणारे मोफत कोड आणि मोफत छोट्या लिंक ब्लॉक केल्या जातात. पेड खात्यावरील कोड, जो आधीच मेन्यू किंवा पॅकवर छापला गेला आहे, चेतावणी दाखवतो आणि त्याच्या मालकाला लगेच ईमेल पाठवला जातो. साइट स्वच्छ झाली की चेतावणी हटते.
वर्क ईमेल
jane@brand.com
वेबसाइट टॅग
<meta …>
DNS रेकॉर्ड
TXT ariaqr-verify
सत्यापित डोमेन
ब्रँड त्यांची वेबसाइट त्यांचीच असल्याचे सिद्ध करतात. मग त्यांचे कोड कोणीतरी टाइप केलेले नाव नाही, तर त्यांनी सिद्ध केलेले डोमेन दाखवतात. तुमचे डोमेन सत्यापित करा
चिन्ह छापा
मालक प्रत्येक सुरू असलेल्या कोडसाठी एक चिन्ह डाउनलोड करतात आणि कोडच्या शेजारी छापतात. ते लोकांना त्या कोडच्या तपासणी पेजवर नेते, जे नेहमी सध्याची स्थिती दाखवते.
कोणताही कोड स्कॅन करण्यापूर्वी
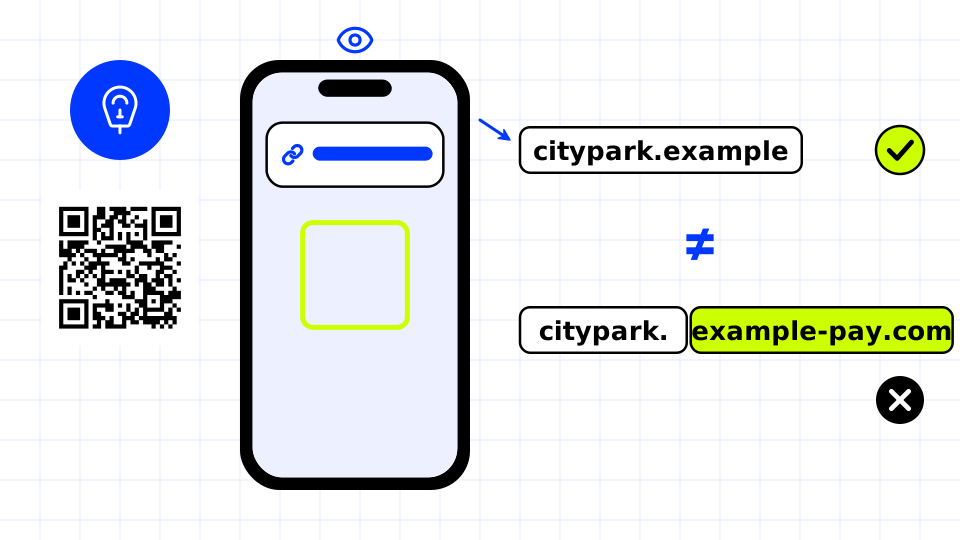
उघडण्यापूर्वी पत्ता वाचा.
अधिक जाणून घ्या →
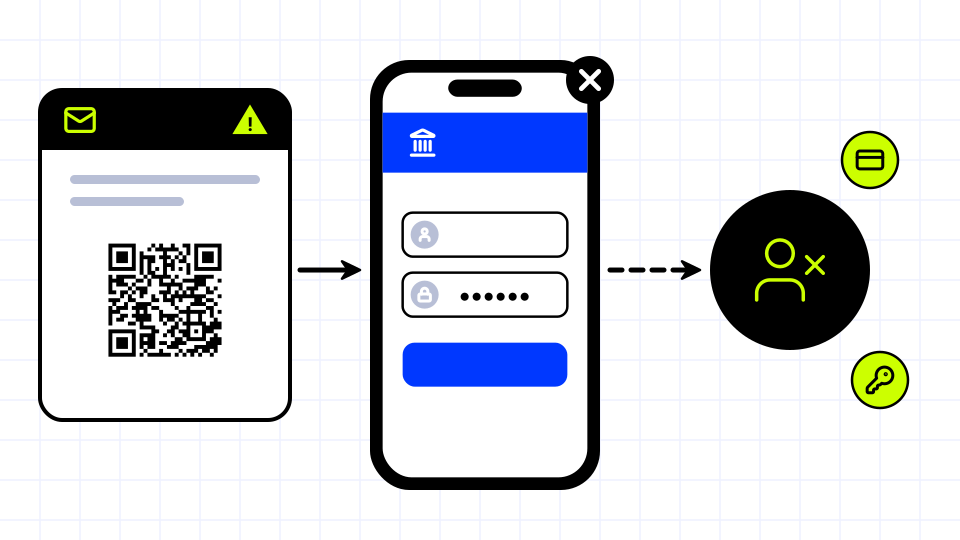
ईमेलमधील साइन इन करायला सांगणारे कोड हा जुना सापळा आहे.
अधिक जाणून घ्या →
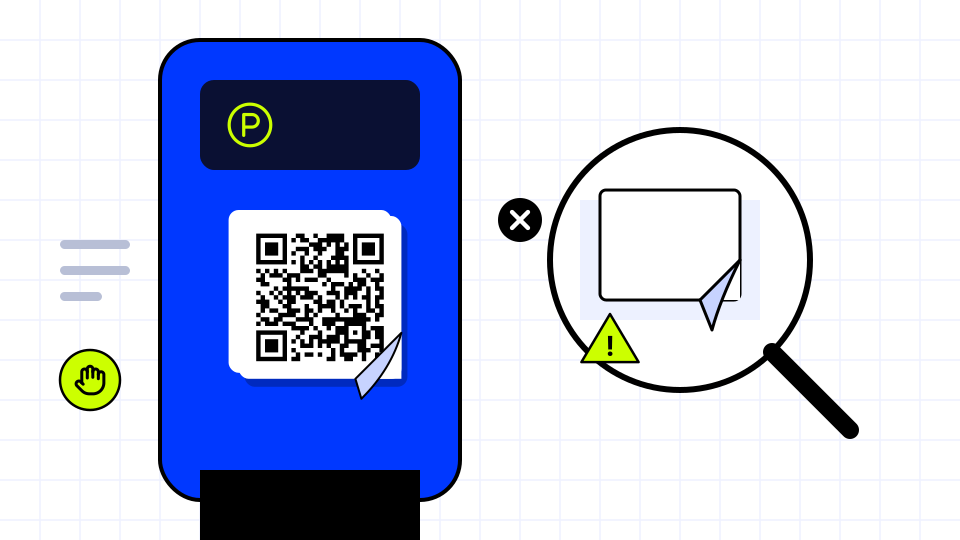
छापलेल्या कोडवर चिकटवलेला स्टिकर हा धोक्याचा इशारा आहे.
अधिक जाणून घ्या →
संपूर्ण नियम
- Google Safe Browsing वर असलेला पत्ता कोड बनवताना किंवा बदलताना वापरता येत नाही.
- सुरू असलेल्या कोडची गंतव्ये दररोज पुन्हा तपासली जातात. Safe Browsing वर आढळणारे मोफत कोड आणि मोफत छोट्या लिंक ब्लॉक होतात; पेड खात्यांचे कोड चेतावणी दाखवतात, त्यांच्या मालकाला ईमेल जातो, आणि Safe Browsing ने साइट यादीत ठेवणे थांबवल्यावर किंवा मालकाने कोड सुरक्षित ठिकाणी वळवल्यावर चेतावणी हटते.
- प्रत्येक कोडसाठी प्रत्येक व्यक्ती एकदाच मोजली जाते. पेड कोडच्या रिपोर्ट नेहमी एका माणसाकडे जातात, त्यामुळे रिपोर्ट करून कोणीही एखाद्या व्यवसायाचा छापलेला कोड बंद करू शकत नाही.
- प्रत्येक रिपोर्ट एक माणूस दोन कामकाजाच्या दिवसांत वाचतो; फिशिंग किंवा मालवेअरचे स्पष्ट प्रकरण साधारणपणे काही तासांत हाताळले जाते.
- आम्ही तपासून मंजूर केलेला कोड 30 दिवस रिपोर्टमुळे पुन्हा चेतावणीमागे ठेवता येत नाही.
- डोमेनचा पुरावा त्या डोमेनवरील वर्क ईमेल (सार्वजनिक आणि तात्पुरता ईमेल कधीच मोजला जात नाही), वेबसाइटवरील टॅग किंवा फाइल, किंवा DNS TXT रेकॉर्डने दिला जातो. शेअर्ड होस्टिंगचे पत्ते सत्यापित करता येत नाहीत. पुरावा दररोज शोधला जातो; 14 दिवस न सापडल्यास बॅज काढला जातो.
- खात्याचा मालक कोण आहे हे तपासणी पेज कधीच दाखवत नाही.
- फिशिंग, मालवेअर, फसवणूक आणि दुसऱ्याचे सोंग घेणे यांना परवानगी नाही: स्वीकार्य वापर. खुद्द AriaQR मधील सुरक्षा समस्या: सुरक्षा. कोडची रिपोर्ट: रिपोर्ट.
अधिक वाचा: QR code phishing in 2026: how to tell a safe code from a fake
भाषा: मराठी
भाषा
- English
- Español
- Português
- Français
- Deutsch
- Italiano
- Nederlands
- Polski
- Türkçe
- Русский
- Українська
- العربية
- فارسی
- עברית
- اردو
- हिन्दी
- বাংলা
- தமிழ்
- తెలుగు
- मराठी
- ગુજરાતી
- ಕನ್ನಡ
- മലയാളം
- Bahasa Indonesia
- Bahasa Melayu
- Tiếng Việt
- ไทย
- Filipino
- 日本語
- 한국어
- 简体中文
- 繁體中文
- Svenska
- Dansk
- Norsk
- Suomi
- Čeština
- Română
- Magyar
- Ελληνικά
- Slovenčina
- Slovenščina
- Hrvatski
- Srpski
- Български
- Lietuvių
- Latviešu
- Eesti
- Kiswahili