ನಂಬಿಕೆ ಮತ್ತು ಸುರಕ್ಷತೆ
ಸ್ಕ್ಯಾನ್ ಮಾಡಲು ಸುರಕ್ಷಿತ
ಪ್ರತಿ AriaQR ಕೋಡ್ ತಪಾಸಣೆಯಾಗುತ್ತದೆ, ಅದನ್ನು ವರದಿ ಮಾಡಬಹುದು, ಮತ್ತು ನಂಬುವ ಮೊದಲು ಯಾರು ಬೇಕಾದರೂ ತೆರೆಯಬಹುದಾದ ಸಾರ್ವಜನಿಕ ಪುಟವೂ ಇದೆ.
ಕೋಡ್ ತೆರೆಯುವ ಲಿಂಕ್ ಅನ್ನು ಅಂಟಿಸಿ, ಅಥವಾ aqr.li/ ನಂತರದ ಭಾಗವನ್ನು ಮಾತ್ರ.
ಕೋಡ್ ತಪಾಸಣೆ
ಈ ಕೋಡ್ ಸ್ಕ್ಯಾನ್ ಮಾಡಲು ಸುರಕ್ಷಿತವೇ?
ಸಕ್ರಿಯ, ಫ್ಲ್ಯಾಗ್ ಆಗಿಲ್ಲ
ಇದು ತೆರೆಯುವುದು
brand.com
ಪರಿಶೀಲಿತ ಡೊಮೇನ್: brand.comಸುರಕ್ಷತಾ ತಪಾಸಣೆ
ಇಂದು ತಪಾಸಣೆಯಾಗಿದೆ
ಮೂರು ಬಾರಿ ತಪಾಸಣೆ
Google Safe Browsing ವಿರುದ್ಧ: ಕೋಡ್ ರಚನೆಯಾದಾಗ, ಅದರ ಲಿಂಕ್ ಬದಲಾದಾಗೆಲ್ಲ, ಮತ್ತು ನಂತರ ಪ್ರತಿದಿನ.
ಯಾರು ಬೇಕಾದರೂ ಕೋಡ್ ಅನ್ನು ವರದಿ ಮಾಡಬಹುದು
ಪ್ರತಿ ಎಚ್ಚರಿಕೆ ಮತ್ತು ತಪಾಸಣೆ ಪುಟದಲ್ಲಿ ವರದಿ ಲಿಂಕ್ ಇದೆ. ಮೂರು ಬೇರೆ ಬೇರೆ ಜನರು ವರದಿ ಮಾಡಿದರೆ, ನಾವು ಪರಿಶೀಲಿಸಿ ತೀರ್ಮಾನಿಸುವವರೆಗೆ ಚಿಕ್ಕ ಲಿಂಕ್ ಅಥವಾ ಉಚಿತ ಕೋಡ್ ಅನ್ನು ಎಚ್ಚರಿಕೆಯ ಹಿಂದೆ ಇಡಲಾಗುತ್ತದೆ.
ಈ ಲಿಂಕ್ ಬ್ಲಾಕ್ ಆಗಿದೆ
ಮುಂದುವರಿಯುವ ಮೊದಲು ತಪಾಸಣೆ ಮಾಡಿ
ಕೆಟ್ಟ ಲಿಂಕ್ ನಿಲ್ಲುತ್ತದೆ
Safe Browsing ನಲ್ಲಿ ಕಾಣಿಸುವ ಉಚಿತ ಕೋಡ್ಗಳು ಮತ್ತು ಉಚಿತ ಚಿಕ್ಕ ಲಿಂಕ್ಗಳನ್ನು ಬ್ಲಾಕ್ ಮಾಡಲಾಗುತ್ತದೆ. ಪಾವತಿ ಖಾತೆಯ ಕೋಡ್, ಈಗಾಗಲೇ ಮೆನು ಅಥವಾ ಪ್ಯಾಕ್ ಮೇಲೆ ಮುದ್ರಿತವಾಗಿದ್ದರೆ, ಎಚ್ಚರಿಕೆ ತೋರಿಸುತ್ತದೆ ಮತ್ತು ಅದರ ಮಾಲೀಕರಿಗೆ ತಕ್ಷಣ ಇಮೇಲ್ ಹೋಗುತ್ತದೆ. ಸೈಟ್ ಸ್ವಚ್ಛವಾದ ತಕ್ಷಣ ಎಚ್ಚರಿಕೆ ತೆಗೆಯಲಾಗುತ್ತದೆ.
ವರ್ಕ್ ಇಮೇಲ್
jane@brand.com
ವೆಬ್ಸೈಟ್ ಟ್ಯಾಗ್
<meta …>
DNS ರೆಕಾರ್ಡ್
TXT ariaqr-verify
ಪರಿಶೀಲಿತ ಡೊಮೇನ್ಗಳು
ಬ್ರ್ಯಾಂಡ್ಗಳು ತಮ್ಮ ವೆಬ್ಸೈಟ್ ತಮ್ಮದೇ ಎಂದು ಸಾಬೀತುಪಡಿಸುತ್ತವೆ. ನಂತರ ಅವುಗಳ ಕೋಡ್ಗಳು ಯಾರೋ ಟೈಪ್ ಮಾಡಿದ ಹೆಸರನ್ನಲ್ಲ, ಅವು ಸಾಬೀತುಪಡಿಸಿದ ಡೊಮೇನ್ ಅನ್ನು ತೋರಿಸುತ್ತವೆ. ನಿಮ್ಮ ಡೊಮೇನ್ ಅನ್ನು ಪರಿಶೀಲಿಸಿ
ಗುರುತನ್ನು ಮುದ್ರಿಸಿ
ಮಾಲೀಕರು ಪ್ರತಿ ಸಕ್ರಿಯ ಕೋಡ್ಗೂ ಒಂದು ಗುರುತನ್ನು ಡೌನ್ಲೋಡ್ ಮಾಡಿ ಕೋಡ್ ಪಕ್ಕದಲ್ಲಿ ಮುದ್ರಿಸುತ್ತಾರೆ. ಅದು ಜನರನ್ನು ಆ ಕೋಡ್ನ ತಪಾಸಣೆ ಪುಟಕ್ಕೆ ಕರೆದೊಯ್ಯುತ್ತದೆ, ಅಲ್ಲಿ ಯಾವಾಗಲೂ ಈಗಿನ ಸ್ಥಿತಿ ಕಾಣುತ್ತದೆ.
ಯಾವುದೇ ಕೋಡ್ ಸ್ಕ್ಯಾನ್ ಮಾಡುವ ಮೊದಲು
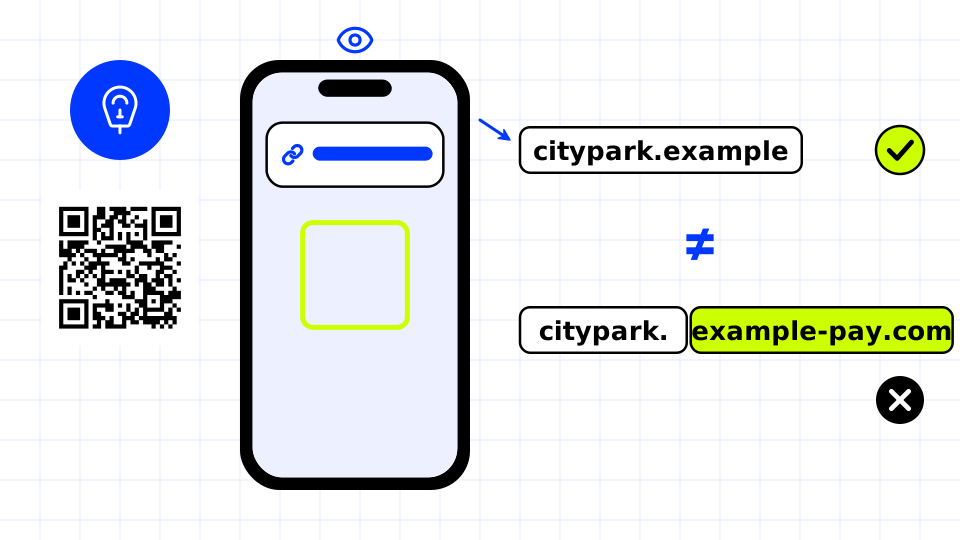
ತೆರೆಯುವ ಮೊದಲು ವಿಳಾಸವನ್ನು ಓದಿ.
ಇನ್ನಷ್ಟು ತಿಳಿಯಿರಿ →
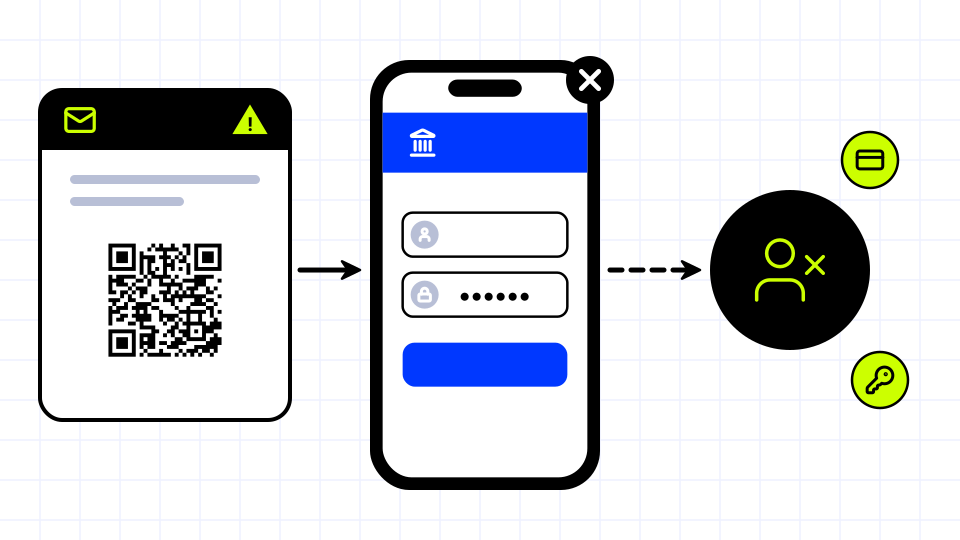
ಇಮೇಲ್ನಲ್ಲಿ ಸೈನ್ ಇನ್ ಮಾಡಲು ಕೇಳುವ ಕೋಡ್ಗಳು ಹಳೆಯ ಬಲೆ.
ಇನ್ನಷ್ಟು ತಿಳಿಯಿರಿ →
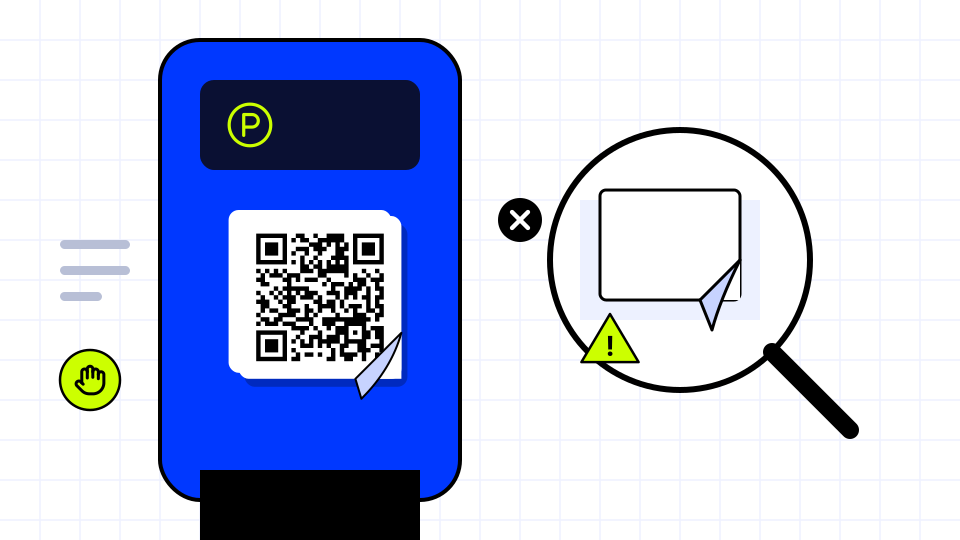
ಮುದ್ರಿತ ಕೋಡ್ ಮೇಲೆ ಅಂಟಿಸಿದ ಸ್ಟಿಕ್ಕರ್ ಎಚ್ಚರಿಕೆಯ ಸೂಚನೆ.
ಇನ್ನಷ್ಟು ತಿಳಿಯಿರಿ →
ಪೂರ್ಣ ನಿಯಮಗಳು
- Google Safe Browsing ನಲ್ಲಿರುವ ವಿಳಾಸವನ್ನು ಕೋಡ್ ರಚಿಸುವಾಗ ಅಥವಾ ಬದಲಿಸುವಾಗ ಬಳಸಲಾಗುವುದಿಲ್ಲ.
- ಸಕ್ರಿಯ ಕೋಡ್ಗಳ ಗಮ್ಯಸ್ಥಾನಗಳನ್ನು ಪ್ರತಿದಿನ ಮತ್ತೆ ತಪಾಸಣೆ ಮಾಡಲಾಗುತ್ತದೆ. Safe Browsing ನಲ್ಲಿ ಕಾಣಿಸುವ ಉಚಿತ ಕೋಡ್ಗಳು ಮತ್ತು ಉಚಿತ ಚಿಕ್ಕ ಲಿಂಕ್ಗಳು ಬ್ಲಾಕ್ ಆಗುತ್ತವೆ; ಪಾವತಿ ಖಾತೆಗಳ ಕೋಡ್ಗಳು ಎಚ್ಚರಿಕೆ ತೋರಿಸುತ್ತವೆ, ಅವುಗಳ ಮಾಲೀಕರಿಗೆ ಇಮೇಲ್ ಹೋಗುತ್ತದೆ, ಮತ್ತು Safe Browsing ಸೈಟ್ ಅನ್ನು ಪಟ್ಟಿ ಮಾಡುವುದನ್ನು ನಿಲ್ಲಿಸಿದಾಗ ಅಥವಾ ಮಾಲೀಕರು ಕೋಡ್ ಅನ್ನು ಸುರಕ್ಷಿತ ಸ್ಥಳಕ್ಕೆ ತಿರುಗಿಸಿದಾಗ ಎಚ್ಚರಿಕೆ ತೆಗೆಯಲಾಗುತ್ತದೆ.
- ಪ್ರತಿ ಕೋಡ್ಗೆ ಪ್ರತಿ ವ್ಯಕ್ತಿಯನ್ನು ಒಮ್ಮೆ ಮಾತ್ರ ಎಣಿಸಲಾಗುತ್ತದೆ. ಪಾವತಿ ಕೋಡ್ಗಳ ಬಗ್ಗೆ ವರದಿಗಳು ಯಾವಾಗಲೂ ಒಬ್ಬ ವ್ಯಕ್ತಿಗೇ ಹೋಗುತ್ತವೆ, ಹಾಗಾಗಿ ವರದಿ ಮಾಡಿ ಯಾರೂ ವ್ಯವಹಾರದ ಮುದ್ರಿತ ಕೋಡ್ ಅನ್ನು ಸ್ಥಗಿತಗೊಳಿಸಲಾಗದು.
- ಪ್ರತಿ ವರದಿಯನ್ನು ಒಬ್ಬ ವ್ಯಕ್ತಿ ಎರಡು ಕೆಲಸದ ದಿನಗಳಲ್ಲಿ ಓದುತ್ತಾರೆ; ಸ್ಪಷ್ಟ ಫಿಶಿಂಗ್ ಅಥವಾ ಮಾಲ್ವೇರ್ ಪ್ರಕರಣವನ್ನು ಸಾಮಾನ್ಯವಾಗಿ ಕೆಲವು ಗಂಟೆಗಳಲ್ಲಿ ನಿಭಾಯಿಸಲಾಗುತ್ತದೆ.
- ನಾವು ಪರಿಶೀಲಿಸಿ ಕ್ಲಿಯರ್ ಮಾಡಿದ ಕೋಡ್ ಅನ್ನು 30 ದಿನಗಳವರೆಗೆ ವರದಿಗಳ ಮೂಲಕ ಮತ್ತೆ ಎಚ್ಚರಿಕೆಯ ಹಿಂದೆ ಇಡಲಾಗದು.
- ಡೊಮೇನ್ನ ಸಾಬೀತು: ಆ ಡೊಮೇನ್ನಲ್ಲಿರುವ ವರ್ಕ್ ಇಮೇಲ್ (ಸಾರ್ವಜನಿಕ ಮತ್ತು ತಾತ್ಕಾಲಿಕ ಇಮೇಲ್ ಎಂದಿಗೂ ಪರಿಗಣನೆಗೆ ಬರುವುದಿಲ್ಲ), ವೆಬ್ಸೈಟ್ನಲ್ಲಿ ಟ್ಯಾಗ್ ಅಥವಾ ಫೈಲ್, ಅಥವಾ DNS TXT ರೆಕಾರ್ಡ್. ಹಂಚಿಕೆ ಹೋಸ್ಟಿಂಗ್ ವಿಳಾಸಗಳನ್ನು ಪರಿಶೀಲಿಸಲಾಗದು. ಸಾಬೀತನ್ನು ಪ್ರತಿದಿನ ಹುಡುಕಲಾಗುತ್ತದೆ; 14 ದಿನ ಸಿಗದಿದ್ದರೆ ಬ್ಯಾಡ್ಜ್ ತೆಗೆಯಲಾಗುತ್ತದೆ.
- ಖಾತೆಯ ಮಾಲೀಕರು ಯಾರು ಎಂಬುದನ್ನು ತಪಾಸಣೆ ಪುಟ ಎಂದಿಗೂ ತೋರಿಸುವುದಿಲ್ಲ.
- ಫಿಶಿಂಗ್, ಮಾಲ್ವೇರ್, ವಂಚನೆ ಮತ್ತು ಸೋಗು ಹಾಕುವುದಕ್ಕೆ ಅವಕಾಶವಿಲ್ಲ: ಸ್ವೀಕಾರಾರ್ಹ ಬಳಕೆ. AriaQR ನದೇ ಭದ್ರತಾ ಸಮಸ್ಯೆಗಳು: ಭದ್ರತೆ. ಕೋಡ್ ವರದಿ: ವರದಿ.
ಇನ್ನಷ್ಟು ಓದಿ: QR code phishing in 2026: how to tell a safe code from a fake
ಭಾಷೆ: ಕನ್ನಡ
ಭಾಷೆ
- English
- Español
- Português
- Français
- Deutsch
- Italiano
- Nederlands
- Polski
- Türkçe
- Русский
- Українська
- العربية
- فارسی
- עברית
- اردو
- हिन्दी
- বাংলা
- தமிழ்
- తెలుగు
- मराठी
- ગુજરાતી
- ಕನ್ನಡ
- മലയാളം
- Bahasa Indonesia
- Bahasa Melayu
- Tiếng Việt
- ไทย
- Filipino
- 日本語
- 한국어
- 简体中文
- 繁體中文
- Svenska
- Dansk
- Norsk
- Suomi
- Čeština
- Română
- Magyar
- Ελληνικά
- Slovenčina
- Slovenščina
- Hrvatski
- Srpski
- Български
- Lietuvių
- Latviešu
- Eesti
- Kiswahili