Kuidas quishing töötab
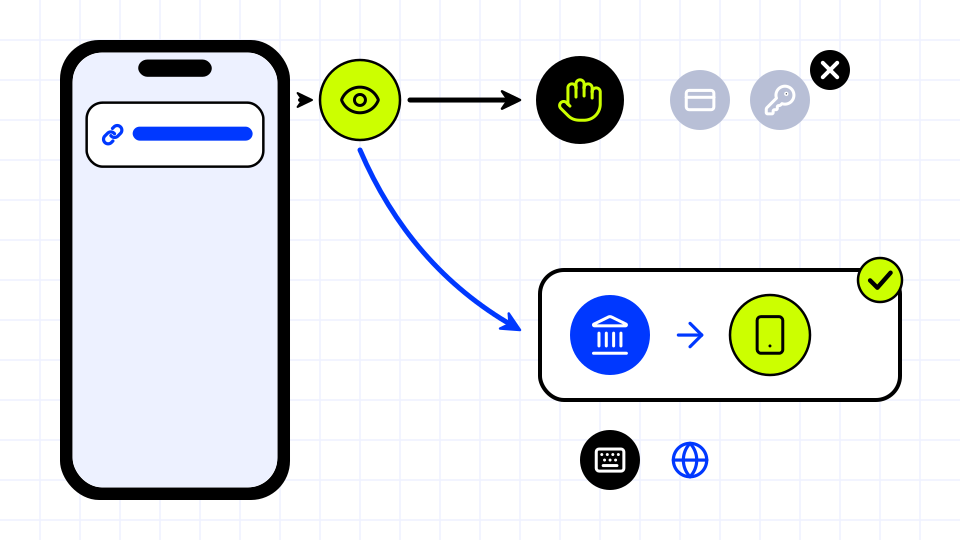
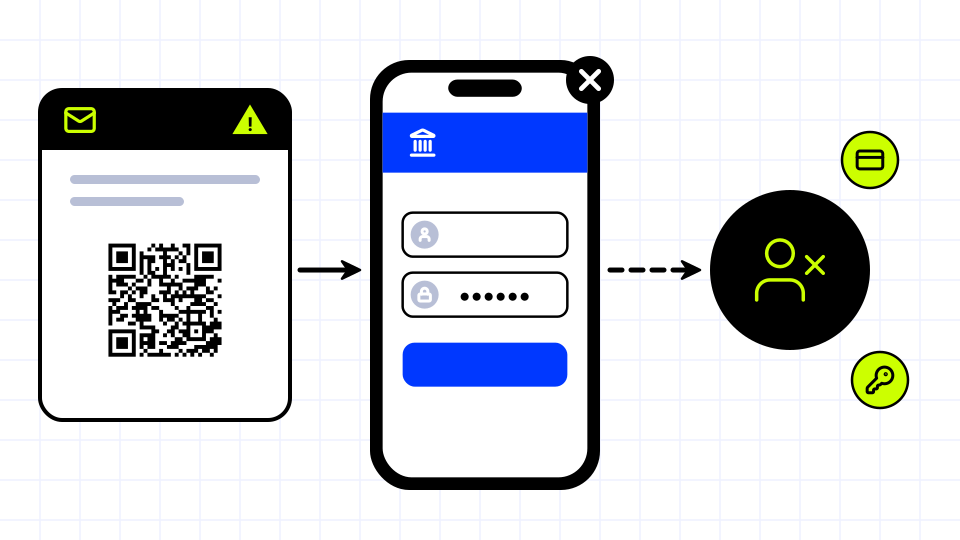
Quishingu rünnakus asendab QR-kood kahtlast linki, mida leidub tavalises andmepüügis. Kood võib saabuda e-kirjas, tekstisõnumis, kirjas või flaieril või olla kleebitud päris koodi peale avalikus kohas. Kuna inimesed ei saa QR-koodi silmaga lugeda, ei näe nad sihtkohta sageli enne, kui leht on juba avanenud.
Võltsleht jäljendab tavaliselt midagi tuttavat, näiteks panka, kulleriettevõtet, parkimismaksete saiti või töökoha sisselogimist. Seejärel küsib see parooli, kaardinumbrit või muid andmeid või suunab maksma.
Millest ametiasutused on hoiatanud
2022. aasta jaanuaris hoiatas FBI Internet Crime Complaint Center, et kurjategijad muudavad QR-koode, et suunata ohvreid pahatahtlikele saitidele ja varastada raha. 2023. aasta detsembris hoiatas USA Föderaalne Kaubanduskomisjon (FTC) tarbijaid, et petturid peidavad kahjulikke linke QR-koodidesse, sealhulgas parkimismõõturitel ning ootamatutes e-kirjades ja tekstisõnumites olevatesse koodidesse. Võltskleebistest parkimismaksuautomaatidel on teatatud mitmes linnas.
- E-kirjad QR-koodiga, mis palub konto kinnitada või kohaletoimetamise parandada
- Parkimismõõturitel ja siltidel päris koodide peale paigutatud kleebised
- Tekstisõnumid või kirjad, mis väidavad tasumata arvet või trahvi
- Koodid, mis nõuavad viivitamatut tegutsemist trahvi vältimiseks
Kuidas end kaitsta
Parim kaitse on lugeda lingi eelvaadet enne skannitud koodi avamist ja suhtuda ootamatutesse koodidesse sama kahtlustavalt kui ootamatutesse linkidesse. Ärge makske ega logige sisse koodi kaudu, mis saabus soovimatus e-kirjas või tekstisõnumis. Kahtluse korral minge organisatsiooni veebilehele või rakendusse otse, mitte koodi kaudu.