Ako quishing funguje
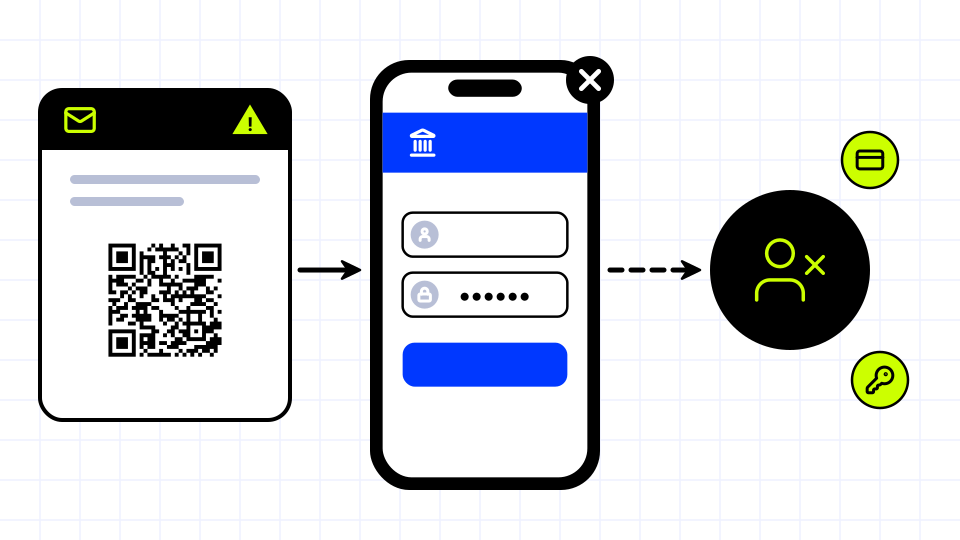
Pri útoku quishing QR kód nahrádza podozrivý odkaz známy z bežného phishingu. Kód môže prísť e-mailom, textovou správou, listom alebo letákom, alebo byť nalepený na skutočný kód na verejnom mieste. Keďže ľudia QR kód okom prečítať nevedia, cieľ často uvidia až po otvorení stránky.
Falošná stránka zvyčajne napodobňuje niečo známe, napríklad banku, doručovaciu spoločnosť, stránku na platenie parkovania alebo prihlásenie do práce. Potom požiada o heslo, číslo karty či iné údaje, alebo tlačí na platbu.
Pred čím varovali úrady
V januári 2022 Internet Crime Complaint Center FBI varovalo, že zločinci upravujú QR kódy, aby obete presmerovali na škodlivé stránky a ukradli peniaze. V decembri 2023 Federálna obchodná komisia USA varovala spotrebiteľov, že podvodníci skrývajú škodlivé odkazy v QR kódoch, vrátane kódov na parkovacích automatoch a v neočakávaných e-mailoch a správach. V niekoľkých mestách boli hlásené falošné nálepky na platobných automatoch parkovísk.
- E-maily s QR kódom, ktoré vás žiadajú overiť účet alebo opraviť doručenie
- Nálepky prilepené cez skutočné kódy na parkovacích automatoch a značkách
- Správy alebo listy tvrdiace, že máte neuhradenú faktúru alebo pokutu
- Kódy nabádajúce na okamžité konanie, aby ste sa vyhli sankcii
Ako sa chrániť
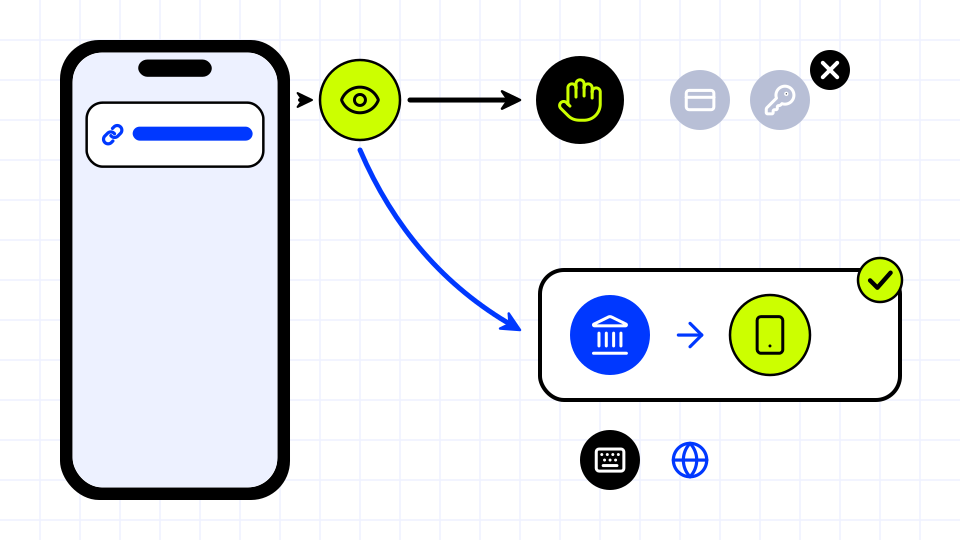
Najlepšou obranou je prečítať si náhľad odkazu pred otvorením naskenovaného kódu a k neočakávaným kódom pristupovať s rovnakou nedôverou ako k neočakávaným odkazom. Neplaťte ani sa neprihlasujte cez kód, ktorý prišiel v nevyžiadanom e-maile alebo správe. Pri pochybnostiach prejdite na web alebo do aplikácie organizácie priamo, nie cez kód.