Kā darbojas kvišings
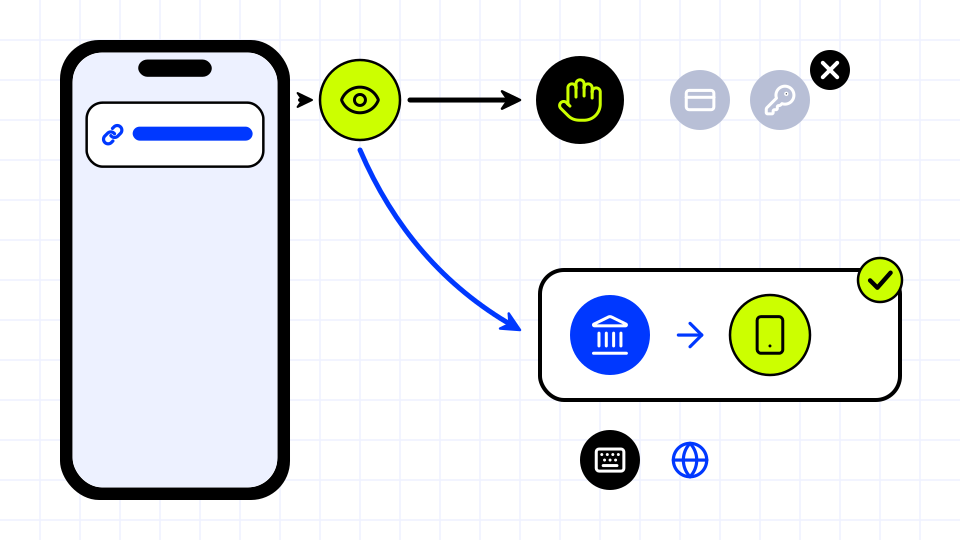
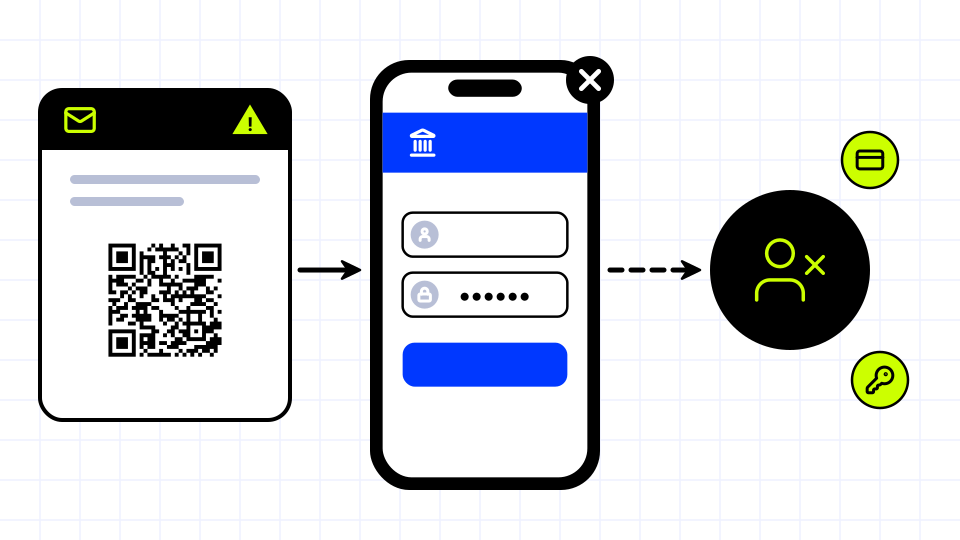
Kvišinga uzbrukumā QR kods aizstāj aizdomīgo saiti, kas sastopama parastajā pikšķerēšanā. Kods var nonākt e-pastā, īsziņā, vēstulē vai skrejlapā vai tikt uzlīmēts virs īsta koda publiskā vietā. Tā kā cilvēki QR kodu ar aci nevar izlasīt, viņi bieži neredz galamērķi, kamēr lapa jau ir atvērusies.
Viltotā lapa parasti atdarina kaut ko pazīstamu, piemēram, banku, piegādes uzņēmumu, autostāvvietas maksājumu vietni vai darba vietas pieteikšanos. Pēc tam tā prasa paroli, kartes numuru vai citus datus vai spiež veikt maksājumu.
Par ko iestādes ir brīdinājušas
2022. gada janvārī FBI Interneta noziegumu sūdzību centrs (Internet Crime Complaint Center) brīdināja, ka noziedznieki viltojot QR kodus, lai novirzītu upurus uz ļaunprātīgām vietnēm un nozagtu līdzekļus. 2023. gada decembrī ASV Federālā tirdzniecības komisija brīdināja patērētājus, ka krāpnieki kaitīgas saites slēpj QR kodos, tostarp kodos uz stāvvietu automātiem un negaidītos e-pastos un īsziņās. Vairākās pilsētās ziņots par viltotām uzlīmēm uz stāvvietu maksājumu stabiņiem.
- E-pasti ar QR kodu, kas prasa verificēt kontu vai labot piegādi
- Uzlīmes, kas novietotas virs īstiem kodiem uz stāvvietu automātiem un zīmēm
- Īsziņas vai vēstules, kas apgalvo, ka ir neapmaksāts rēķins vai sods
- Kodi, kas mudina steidzami rīkoties, lai izvairītos no soda
Kā sevi pasargāt
Labākā aizsardzība ir izlasīt saites priekšskatījumu pirms noskenēta koda atvēršanas un uz negaidītiem kodiem raudzīties tikpat aizdomīgi kā uz negaidītām saitēm. Nemaksājiet un nepieteikieties ar kodu, kas saņemts nelūgtā e-pastā vai īsziņā. Šaubu gadījumā dodieties uz organizācijas vietni vai lietotni tieši, nevis caur kodu.