Kaip veikia quishing
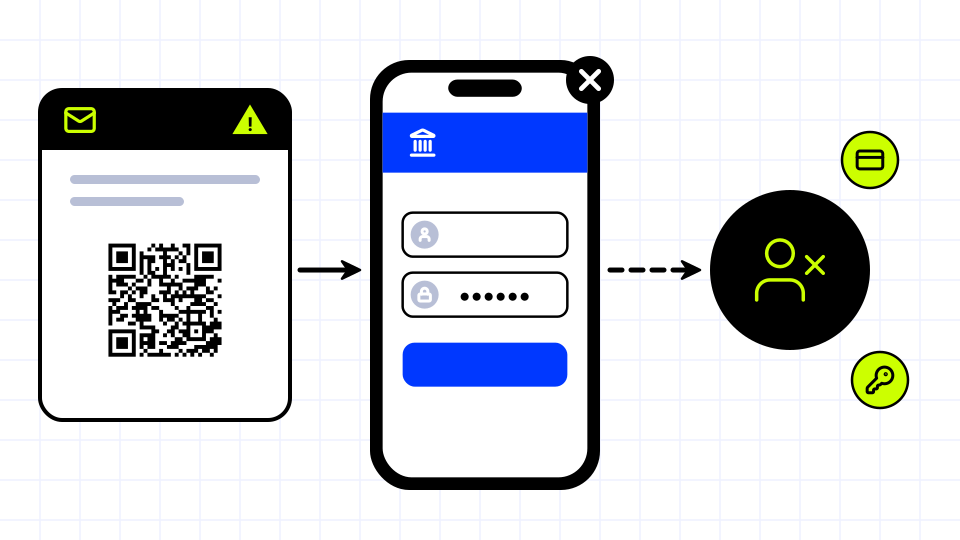
Quishing atakoje QR kodas pakeičia įtartiną nuorodą, randamą įprastame sukčiavime. Kodas gali ateiti el. laiške, SMS žinutėje, laiške ar skrajutėje arba būti užklijuotas ant tikro kodo viešoje vietoje. Kadangi žmonės QR kodo akimis perskaityti negali, jie dažnai nemato paskirties vietos, kol puslapis neatsidaro.
Netikras puslapis paprastai mėgdžioja ką nors pažįstama, pavyzdžiui, banką, siuntų bendrovę, automobilių stovėjimo mokėjimo svetainę ar darbo prisijungimą. Tada prašo slaptažodžio, kortelės numerio ar kitų duomenų arba spaudžia sumokėti.
Apie ką perspėjo institucijos
2022 m. sausį JAV FTB Interneto nusikaltimų skundų centras perspėjo, kad nusikaltėliai klastoja QR kodus, kad nukreiptų aukas į kenkėjiškas svetaines ir pavogtų lėšas. 2023 m. gruodį JAV federalinė prekybos komisija perspėjo vartotojus, kad sukčiai slepia žalingas nuorodas QR koduose, įskaitant kodus ant stovėjimo aikštelių skaitiklių ir netikėtuose el. laiškuose bei žinutėse. Apie netikrus lipdukus ant stovėjimo apmokėjimo stotelių pranešta keliuose miestuose.
- El. laiškai su QR kodu, prašantys patvirtinti paskyrą ar sutvarkyti pristatymą
- Lipdukai, užklijuoti ant tikrų kodų ant stovėjimo skaitiklių ir ženklų
- Žinutės ar laiškai, teigiantys apie neapmokėtą sąskaitą ar baudą
- Kodai, raginantys veikti nedelsiant, kad būtų išvengta nuobaudos
Kaip apsisaugoti
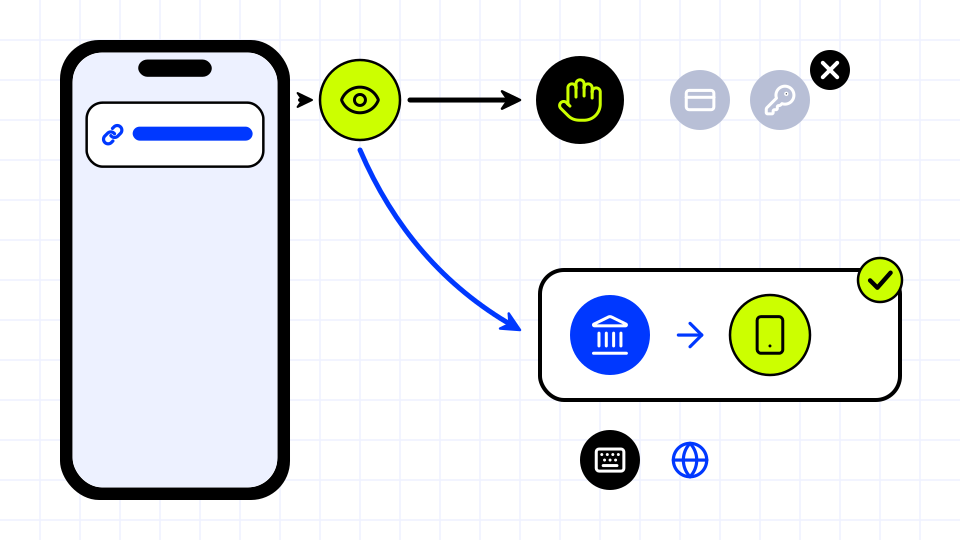
Geriausia apsauga – prieš atidarant nuskaitytą kodą perskaityti nuorodos peržiūrą ir su netikėtais kodais elgtis taip pat atsargiai kaip su netikėtomis nuorodomis. Nemokėkite ir neprisijunkite per kodą, gautą nepageidaujamame el. laiške ar žinutėje. Abejodami eikite tiesiai į organizacijos svetainę ar programėlę, o ne per kodą.