Kako quishing radi
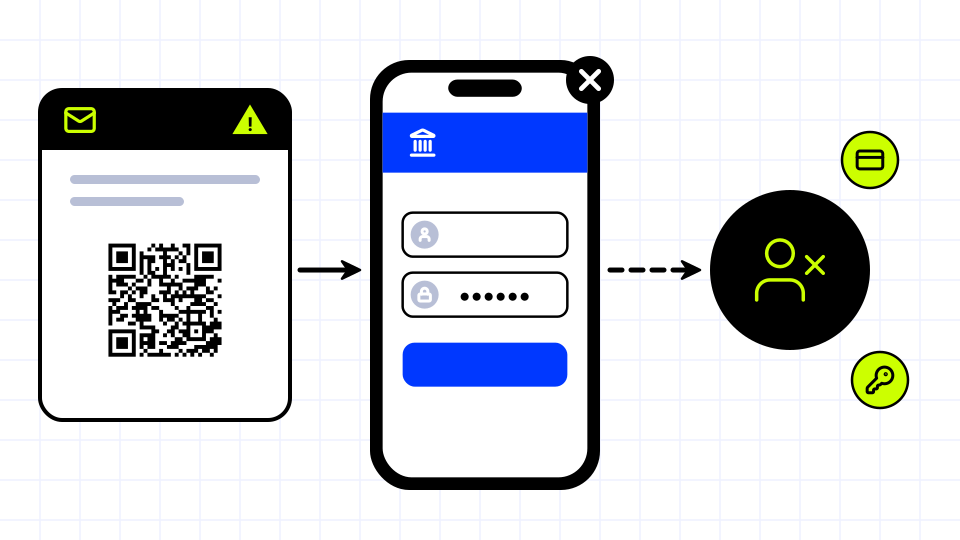
U quishing napadu QR kod zamjenjuje sumnjivu poveznicu iz običnog phishinga. Kod može stići u e-poruci, SMS-u, pismu ili na letku, ili biti zalijepljen preko pravog koda na javnom mjestu. Budući da QR kod ljudi ne mogu pročitati okom, odredište često ne vide dok se stranica ne otvori.
Lažna stranica obično oponaša nešto poznato, poput banke, dostavne tvrtke, stranice za plaćanje parkiranja ili prijave na poslu. Zatim traži lozinku, broj kartice ili druge podatke ili potiče na plaćanje.
Na što su upozorila nadležna tijela
U siječnju 2022. Internet Crime Complaint Center američkog FBI-ja upozorio je da kriminalci mijenjaju QR kodove kako bi žrtve preusmjerili na zlonamjerne stranice i ukrali sredstva. U prosincu 2023. američka Federalna trgovinska komisija (FTC) upozorila je potrošače da prevaranti skrivaju štetne poveznice u QR kodovima, uključujući kodove na parkirnim automatima te u neočekivanim e-porukama i SMS-ovima. Lažne naljepnice na uređajima za plaćanje parkiranja zabilježene su u nekoliko gradova.
- E-poruke s QR kodom koje traže da potvrdite račun ili riješite dostavu
- Naljepnice zalijepljene preko pravih kodova na parkirnim automatima i znakovima
- SMS-ovi ili pisma koji tvrde da postoji neplaćen račun ili kazna
- Kodovi koji požuruju na hitnu radnju kako bi se izbjegla kazna
Kako se zaštititi
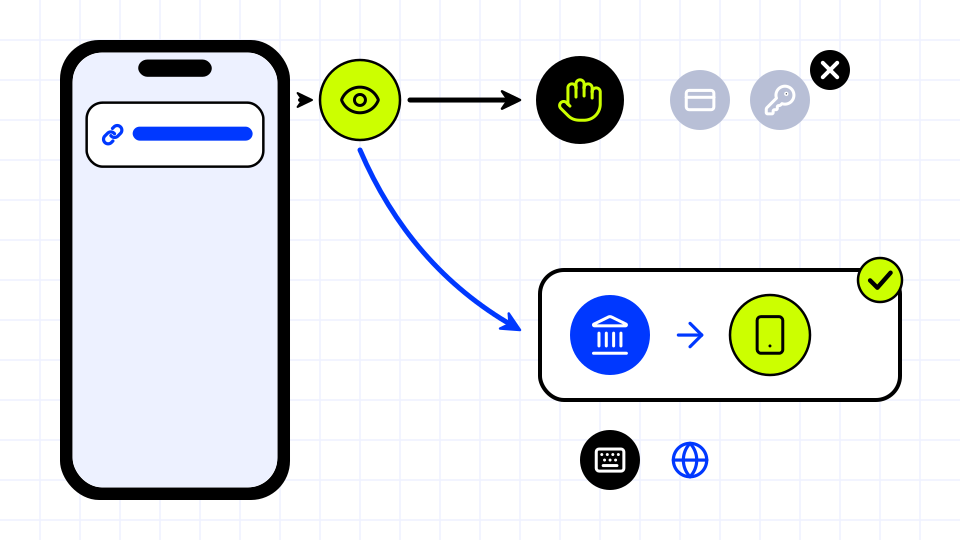
Najbolja obrana je pročitati pretpregled poveznice prije otvaranja skeniranog koda te prema neočekivanim kodovima biti sumnjičav kao prema neočekivanim poveznicama. Nemojte plaćati niti se prijavljivati putem koda koji je stigao u neželjenoj e-poruci ili SMS-u. Kad ste u dvojbi, otiđite izravno na web-stranicu ili aplikaciju organizacije, a ne preko koda.