Kako quishing radi
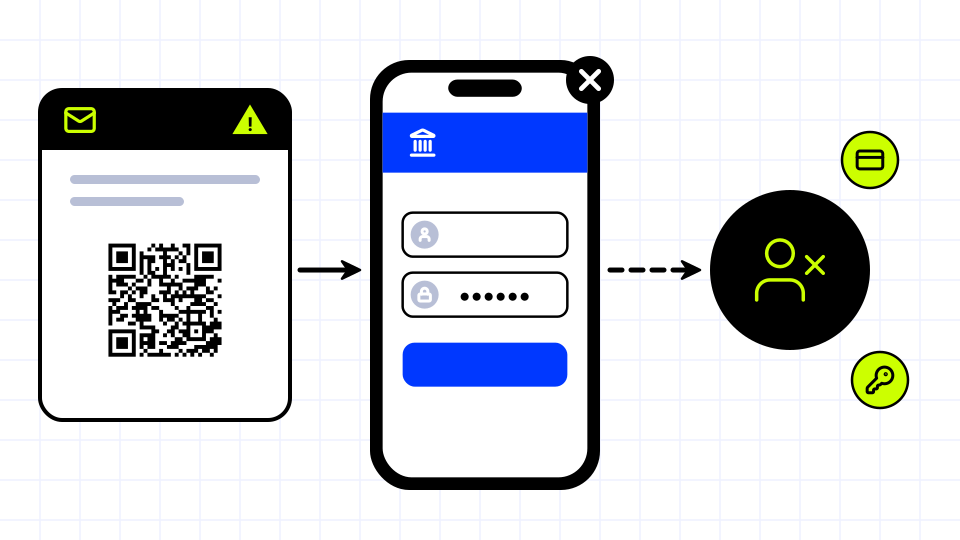
U quishing napadu QR kod zamenjuje sumnjivi link iz običnog fišinga. Kod može stići u e-poruci, SMS poruci, pismu ili na flajeru, ili biti nalepljen preko pravog koda na javnom mestu. Pošto ljudi ne mogu da pročitaju QR kod okom, često ne vide odredište dok se stranica ne otvori.
Lažna stranica obično imitira nešto poznato, kao što su banka, kurirska služba, sajt za plaćanje parkinga ili prijava na poslu. Zatim traži lozinku, broj kartice ili druge podatke, ili podstiče na uplatu.
Na šta su upozoravali nadležni
U januaru 2022. Internet Crime Complaint Center FBI-ja upozorio je da kriminalci menjaju QR kodove kako bi žrtve preusmerili na zlonamerne sajtove i ukrali sredstva. U decembru 2023. američka Federal Trade Commission upozorila je potrošače da prevaranti kriju štetne linkove u QR kodovima, uključujući kodove na parking-automatima i u neočekivanim e-porukama i SMS porukama. U nekoliko gradova prijavljene su lažne nalepnice na parking-automatima.
- E-poruke sa QR kodom koje traže da potvrdite nalog ili ispravite isporuku
- Nalepnice postavljene preko pravih kodova na parking-automatima i znakovima
- SMS poruke ili pisma koja tvrde da postoji neplaćen račun ili kazna
- Kodovi koji nalažu hitnu reakciju kako bi se izbegla kazna
Kako da se zaštitite
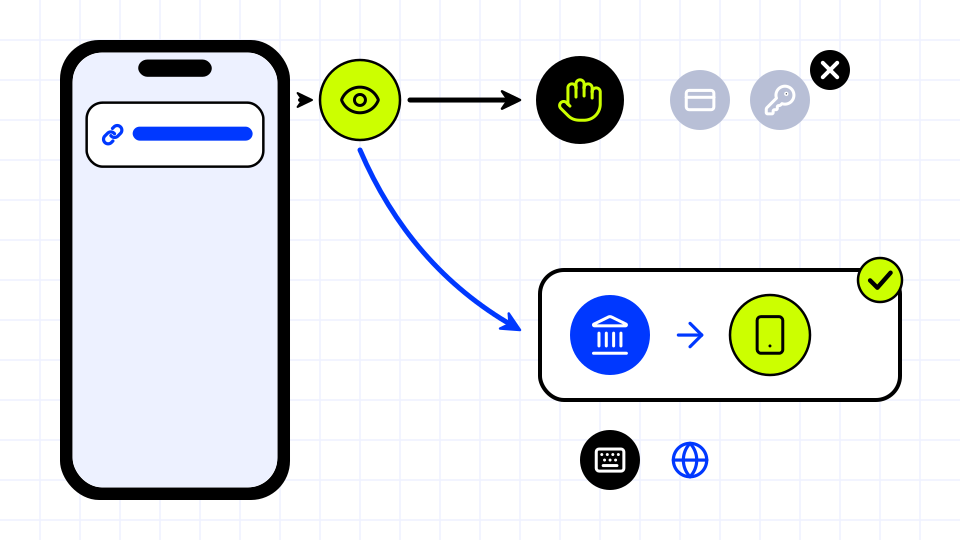
Najbolja odbrana je da pročitate pregled linka pre otvaranja skeniranog koda i da neočekivane kodove tretirate sa istom sumnjom kao neočekivane linkove. Ne plaćajte i ne prijavljujte se preko koda koji je stigao u neželjenoj e-poruci ili SMS-u. Kada ste u dilemi, idite direktno na veb-sajt ili aplikaciju organizacije, a ne preko koda.