Kako deluje quishing
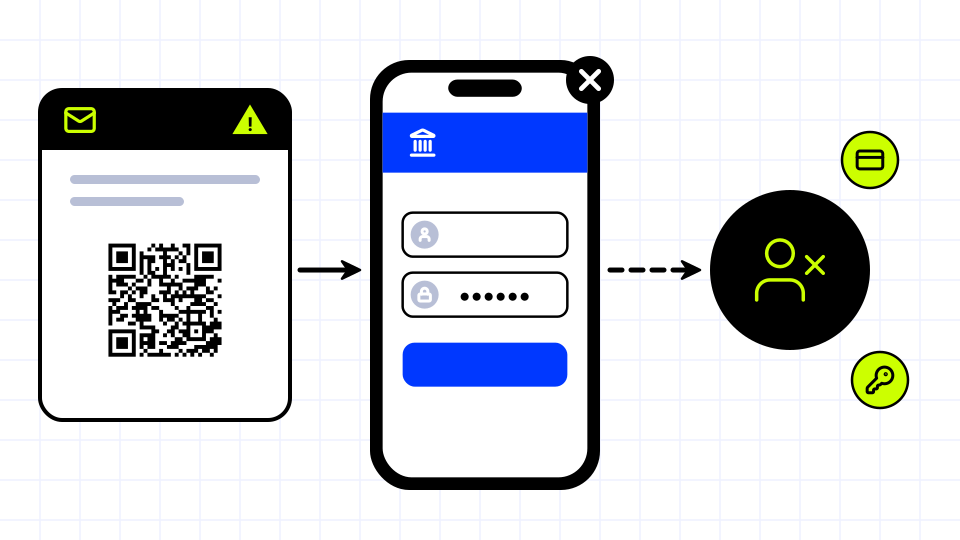
Pri napadu quishing koda QR nadomesti sumljivo povezavo, ki jo najdemo pri navadnem phishingu. Koda lahko prispe v e-pošti, sporočilu SMS, pismu ali na letaku ali pa je prilepljena čez pravo kodo na javnem mestu. Ker kode QR ne moremo prebrati z očmi, ljudje cilja pogosto ne vidijo, dokler se stran ne odpre.
Lažna stran običajno posnema nekaj znanega, na primer banko, dostavno službo, spletno stran za plačilo parkirnine ali prijavo na delovnem mestu. Nato zahteva geslo, številko kartice ali druge podatke ali pa sili v plačilo.
Pred čim so opozorili organi
Januarja 2022 je ameriški Internet Crime Complaint Center agencije FBI opozoril, da kriminalci prirejajo kode QR, da žrtve preusmerijo na zlonamerna spletišča in ukradejo sredstva. Decembra 2023 je ameriška Zvezna komisija za trgovino (FTC) potrošnike opozorila, da goljufi škodljive povezave skrivajo v kodah QR, tudi v kodah na parkirnih avtomatih ter v nepričakovanih e-poštnih sporočilih in SMS-ih. Lažne nalepke na plačilnih avtomatih za parkirnino so bile prijavljene v več mestih.
- E-pošta s kodo QR, ki zahteva potrditev računa ali odpravo težave z dostavo
- Nalepke, prilepljene čez prave kode na parkirnih avtomatih in znakih
- SMS-i ali pisma, ki trdijo, da obstaja neplačan račun ali globa
- Kode, ki pozivajo k takojšnjemu ukrepanju, da se izognete kazni
Kako se zaščititi
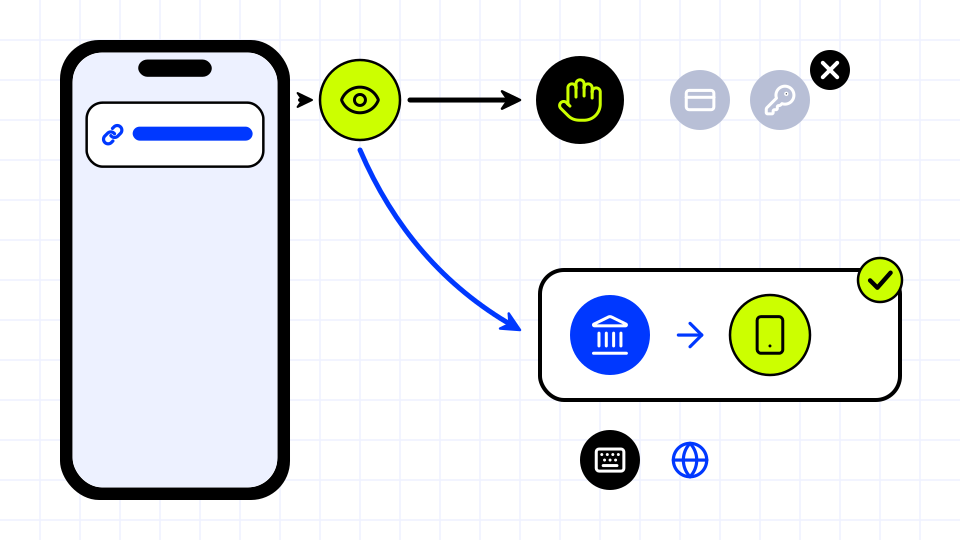
Najboljša obramba je, da pred odpiranjem skenirane kode preberete predogled povezave in nepričakovane kode obravnavate z enakim sumom kot nepričakovane povezave. Ne plačujte in se ne prijavljajte prek kode, ki je prispela v nenaročeni e-pošti ali SMS-u. V dvomu pojdite neposredno na spletno stran ali aplikacijo organizacije in ne prek kode.