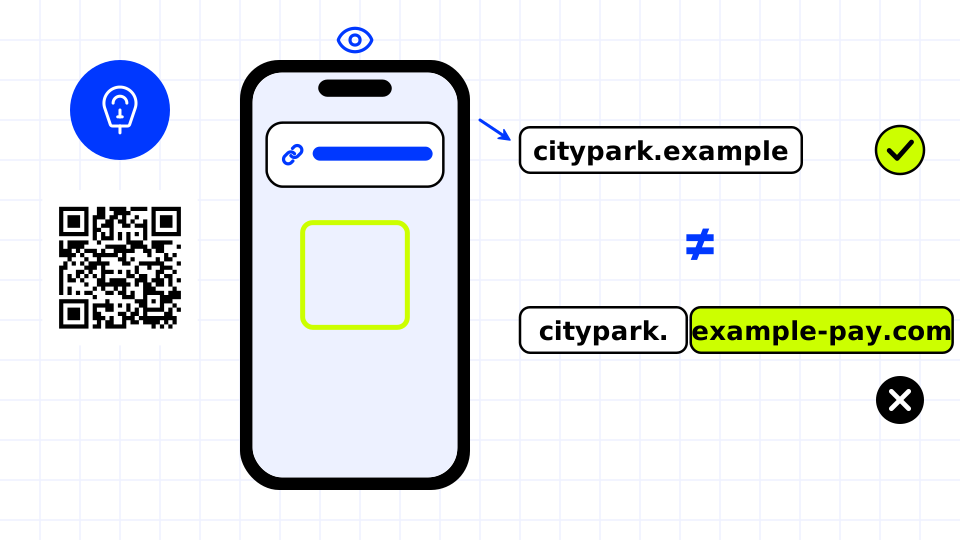
Kontrollige kõigepealt eelvaadet
Enamik telefoni kaamerarakendusi näitab linki või domeeni enne avamist ja see eelvaade on kõige olulisem ohutuskontroll. Lugege kogu domeen, osa vahetult enne esimest ühekordset kaldkriipsu, ja küsige, kas see vastab ettevõttele või kohale, mis koodi kuvab. Kui eelvaade näitab midagi sidumatut või ootamatut, ärge avage seda.
- Lugege kogu domeen, mitte ainult lingi algust
- Otsige sarnaseid kirjapilte, lisasõnu või ebatavalisi lõppe
- Olge ettevaatlik tundmatute lühendatud linkide suhtes, mis sihtkoha peidavad
- Kontrollige, kas kood on kleebis, mis on paigutatud teise koodi peale
- Ärge paigaldage rakendusi ega profiile, mida skannitud leht nõuab
Sarnaste domeenide äratundmine
Petulehed kasutavad sageli domeene, mis näevad esmapilgul õiged välja. Levinud nipid on vahetatud või kahekordistatud tähed, päris kaubamärgi nimi koos lisasõnadega, teistsugune ülataseme domeen või päris nime panemine alamdomeeni, näiteks citypark.example-payments.com. Oluline osa on registreeritud domeen vahetult enne lõppu, mis on siin example-payments.com, mitte citypark.
Maksete ja sisselogimiste reeglid
Ärge kunagi sisestage parooli, ühekordset koodi ega kaardinumbrit lehel, kuhu jõudsite soovimatus e-kirjas, tekstisõnumis või kirjas oleva QR-koodi kaudu. Parkimise, arvete ja kohaletoimetamise jaoks kasutage ametlikku rakendust või sisestage organisatsiooni veebiaadress ise. QR-koodi ohutuskontrolli tööriist saab koodi ka dekodeerida ja märgistada tuntud riskantsed või ebatavalised lingid enne nende avamist.